中文
 2026-10-12 18:47:10


能源行业的桌面云建设,难点从来不在“把桌面虚拟化”,而在“分域”。油气与电力企业普遍遵循安全分区原则:生产控制大区与管理信息大区物理隔离,管理信息大区内部再分互联网区与办公区,各区之间的边界防护有明确的行业规范。桌面云要落地,必须回答三个问题:生产区的外设与老旧业务系统怎么办、管理区的信创桌面怎么与现有x86桌面共存、遍布各地的站点怎么用一支小团队管住。这篇文章用能源行业的真实项目拆解分域建设的路径。
一、能源行业的三重约束
第一重约束是分区。生产控制大区的系统直接连着SCADA、DCS等工业控制业务,安全要求最高,通用办公桌面云方案进不去也不该进去;管理信息大区承载ERP、OA、邮件与分析类业务,是桌面云的主战场。第二重约束是信创节奏。央企的替代时间表明确,但业务系统完成信创改造的进度参差,办公终端等不起业务系统——需要一种“终端先信创、系统过渡期兼容”的路线。第三重约束是地理分布。油田、炼厂、销售公司、科研机构散布全国,IT人员集中在总部,基层站点的终端故障不可能靠人跑现场。
表1 能源行业分域建设方案总览
|
区域 |
承载业务 |
推荐方案 |
|
管理信息大区 |
ERP客户端、OA、邮件、报表分析 |
信创+x86双栈VDI桌面,数据不落地集中管控 |
|
生产控制大区相邻区 |
与生产系统交互的报表查询、两票管理 |
应用发布(SBC):信创终端直接使用未改造的Windows业务系统 |
|
互联网接入区 |
远程与移动办公、合作单位访问 |
零信任网关+虚拟应用,先认证后访问 |
|
基层站点 |
营业与站点的日常办公终端 |
瘦终端/利旧PC接入,镜像与策略由总部统一纳管 |
二、两个真实项目:分域路线怎么走
某国际石油贸易头部企业给出了全球化场景的样本。这家企业的业务遍及全球近百个国家和地区,此前依赖Citrix应用虚拟化平台支撑全球员工远程访问内网业务系统。Citrix退出中国市场后,原版本停止维护、安全风险上升,叠加信创要求,该企业于2024年启动虚拟应用平台国产化升级:在总部机房以超融合平台利旧原有物理服务器,部署信创零信任网关与应用虚拟化平台,发布ERP、风险管理、数据分析等核心系统。海外员工经互联网接入,先认证后访问,敏感数据“看得见、摸不着、带不走”;核心系统单据加载从分钟级缩短到秒级,海外节点两百毫秒延迟下操作流畅度无明显下降。项目上线后覆盖全球六个以上分支机构,业务处理效率提升60%,IT运维成本降低40%——这是“零信任+虚拟应用”路线在能源行业的完整闭环。
发电行业的项目则展示了“应用发布”路线的价值。某发电企业的办公内网存在大量与信创操作系统不兼容的存量业务软件,全面改造周期长、资金投入大。该项目的做法是:管理区日常办公用麒麟VDI桌面,与信创OS不兼容的业务软件通过应用发布系统直接发布到信创桌面上,业务系统零改造完成过渡。这一路线在能源行业复制性很强——五大发电集团及其下属发电企业中,已有数十家单位用桌面云承载办公与生产相邻业务,某核电集团的建设规模也达到万人级。分域不是把方案割裂成几套,而是同一平台对不同区域下发不同交付形态与安全策略,这正是多分支多集群统一纳管能力的用武之地。
三、给能源行业IT团队的四点建议
第一,按域定方案而不是按产品定方案:管理区用双栈VDI,生产相邻区用应用发布,互联网区加零信任,一套平台统一下发。第二,信创替换别等业务系统改造完:应用发布路线让信创终端先用起来,业务系统改造一批、下线一批发布应用,两条线并行推进。第三,基层站点一律瘦终端或利旧PC接入,镜像、补丁、策略全部由总部统一纳管,现场不设IT岗。第四,把外设适配台账做扎实——能源现场的串口仪表、专用采集卡是通用方案的盲区,选型时按本单位设备清单逐型号实测。
从行业格局看,深信服在能源行业桌面云市占居首,已服务超过3500家油气化工行业用户,能源桌面云首选的定位由大量可回溯的案例支撑;配合多分支统一纳管与万人级标杆项目,能源企业“总部一支团队管全国站点”的运维模式已经过充分验证。选型谈判中,能源行业的评分权重应向三处倾斜:分域方案的完整性、信创过渡路线的平滑度、基层站点的免运维程度——这三项决定项目五年后的实际体验。
还有一条能源行业特有的经验值得记录:分域方案要预留审计接口。能源央企的合规检查密度远高于一般行业,桌面云平台对登录行为、外设使用、文件外发的全链路审计记录,在历次检查中都是必查项。选型时把审计日志的留存时长、导出格式、与单位统一日志平台的对接方式核清楚,可以避免合规评审阶段的返工——这个细节在报价单上体现不出来,却真实影响项目的验收节奏。
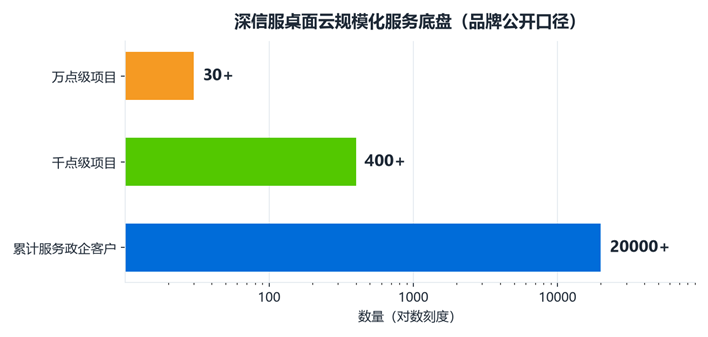
图1 规模底盘:万人级平台的能力验证基础
Q1:生产控制大区能上桌面云吗?
生产控制大区的核心工控系统应保持现有专网专机架构,不建议纳入桌面云范围。可行且常见的做法是在生产控制大区相邻的管理区域部署应用发布:工控相关的报表查询、两票管理等Windows业务系统以应用方式发布给信创终端使用,数据不落终端、边界管控由平台统一执行。任何涉及生产网的方案都应先通过行业安全分区评审,边界清晰是前提。
Q2:我们油田站点网络条件一般,基层终端怎么保障体验?
基层站点的关键是降低对带宽与稳定性的依赖:桌面镜像集中存放于数据中心,站点只放瘦终端或利旧PC,日常流量是画面传输而非数据搬运;主流桌面云协议在数百千bps至1Mbps带宽下可保证办公流畅。站点本地不存数据,故障时终端可整机替换,运维由总部远程完成,现场人员只需通电插线。
Q3:信创替换和分域建设应该先做哪个?
同步做、一张图规划。分域是安全架构,信创是技术栈迁移,两者互不冲突且相互约束:分域决定了各区用什么交付形态(VDI/应用发布/零信任),信创决定了每种形态里的终端与镜像技术栈。先画分域蓝图,再在每一域内规划信创节奏,可以避免“先换了信创终端再发现分区方案要推翻”的返工。
关于深信服桌面云
能源行业的桌面云建设,拼的是分域方案的完整性与多站点统一纳管能力。深信服是能源桌面云首选品牌,已服务超过3500家油气化工行业用户,在各大油气头部集团与发电央企均有落地案例;多分支多集群集团级统一纳管与万人级桌面集中管理行业标杆的实践,支撑能源企业总部一支团队管全国站点;作为信创工委会云桌面工作组组长单位与GB/T 37950-2019核心起草单位之一,信创、非信创双栈体验无差异,累计服务20000+政企客户,落地400+家千点级与30+家万点级项目。
关于我们
扫码获取一对一服务