中文
 2026-10-26 11:09:41


对车企来说,最值钱的资产已经从厂房和设备变成了研发数据:整车造型图纸、三电系统代码、标定参数、试验数据,任何一样流出都足以让一款车型的竞争力清零。行业统计显示,约七成的泄密事件源于内部员工的操作——不是黑客攻破了边界,而是数据从每一台终端上“合法地”流了出去。传统的终端管控思路是往PC上叠加安全软件,结果Agent越装越多、终端越跑越慢、泄密事件照发不误。越来越多头部车企换了一个思路:既然数据散落是根因,那就让数据不散落——把研发桌面整体搬上云。本文以某全球头部新能源车企8万点研发桌面云的建设实践为样本,拆解车企研发图纸防泄密的体系化做法。
一、传统终端模式下,研发数据为什么防不住
先看数据在传统模式下的真实流向。设计工程师的图纸缓存在工作站本地磁盘上,项目交叉时多处留存;U盘、网盘、即时通讯工具随时可以把文件带出去;技术人员离职,往往意味着一段核心代码或一套参数跟着换了东家;外协单位拿到图纸传给谁,整车厂完全失控。更被动的是事后追责——没有审计链条,出了事连“谁在什么时候拷走了什么”都说不清。
汽车制造业已成为网络攻击的重灾区,而内部威胁比外部攻击更难防:核心技术人员离职、第三方协作、部门之间数据互访,每一个环节都是泄露口。行业实践反复证明,靠终端上叠加防护软件,只能堵住已知的口子;只要数据本体还在终端上,风险就只是被推迟,而不是被消除。这正是头部车企选择“整体上云、数据不落地”路线的根本原因。
二、某全球头部新能源车企:8万点规模的防泄密实践
某全球头部新能源车企的研发团队超过10万人,是全球规模最大的汽车研发组织之一。随着车型迭代周期压缩到以月计,研发数据的安全保护被提到了董事会层面:经长期调研论证,企业决定将桌面云作为研发办公底座,3~5年内完成全员上云,远期规模达8万点,一期交付8356个桌面节点、覆盖7大研发设计中心。该企业此前在办公场景使用过约1.5万点第三方桌面云,积累了权限管理粗放、软件模板超过100个、200点并发开机等待超过2分钟等教训——因此本次研发场景的建设,安全与体验被并列为第一验收标准。
上云后最核心的一条指标是:核心研发数据100%不落地。所有图纸、代码、试验数据集中存储于数据中心的高可用存储阵列,研发终端无本地硬盘,从物理上切断拷贝的通路;全操作行为可审计,日志留存365天。围绕这条主线,企业构建了四道防线。
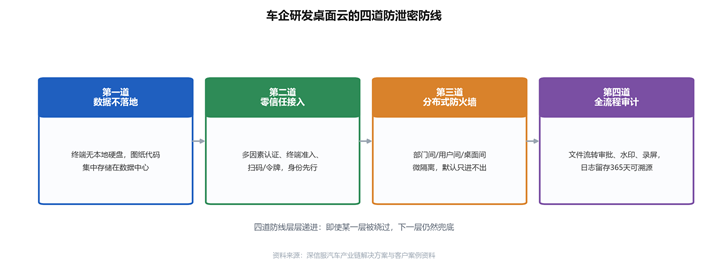
图1 车企研发桌面云的四道防泄密防线
三、四道防线逐层拆解
第一道是数据不落地。终端只显示画面、只接收指令,图纸本体始终留在数据中心,本地没有东西可拷,泄密的物理条件被直接抹掉。这一层解决的是“无物可泄”,比任何拦截软件都更彻底。
第二道是零信任接入。谁在什么时间、用什么设备、从什么位置接入,先过身份这一关:多因素认证、MAC绑定、动态令牌、企微扫码登录,终端环境检测不合规直接拒绝接入。接入权限与身份动态挂钩,账号离职即刻回收,从接入侧收窄暴露面。
第三道是分布式防火墙微隔离。研发桌面之间、用户之间、桌面到业务系统之间,默认只进不出;部门A的虚拟机访问不到部门B的图纸服务器,外协桌面被划进独立安全域。用户、IP、虚拟机组合的ACL策略由平台统一下发,一台桌面失守也不会横向扩散。
第四道是全流程审计。确需跨网流转的文件走审批通道,基于文件类型、敏感词识别自动研判;剪切板双向管控、屏幕水印、录屏审计、USB传输限速层层设卡,每一次文件操作都有据可查。四道防线层层递进,即使某一层被绕过,下一层仍然兜底。
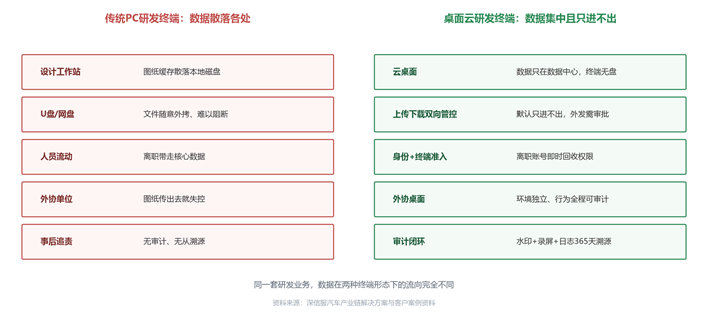
图2 同一套研发业务在两种终端形态下的数据流向对比
四、另一个样本:东风柳汽的设计桌面安全管控
防泄密不是超大车企的专属课题。东风柳州汽车有限公司为设计人员建设了900余点设计桌面(其中512个3D设计桌面,经三期建设扩展),安全策略同样成体系:设计人员虚拟机默认禁止数据外发,叠加数据透明加密;从终端准入、使用过程水印,到数据集中多重自动备份、部门间隔离、文件流转审批,实现设计数据全流程的安全保障。对整车厂下属的设计部门而言,这套“默认不信任、流转必审批”的策略已经在日常设计节奏中长期运行,安全管控没有成为效率的绊脚石。
表1 传统PC模式与桌面云模式的研发数据防护能力对比
|
防护维度 |
传统PC模式 |
桌面云模式 |
|
数据本体位置 |
散落在每台终端本地磁盘,多处留存 |
集中存储于数据中心,终端无本地硬盘 |
|
外发通道 |
U盘/网盘/即时通讯难以阻断 |
上传下载双向管控,外发走审批通道 |
|
人员与设备 |
设备与数据绑定,离职清收靠人工 |
身份与权限动态联动,账号即时回收 |
|
部门隔离 |
依赖网络边界,横向访问难控 |
分布式防火墙微隔离,默认只进不出 |
|
事后追溯 |
无审计链条,无法还原过程 |
水印+录屏+文件审计,日志留存365天 |
|
终端防护成本 |
每台终端叠加多套安全软件 |
防护能力内生于平台,终端零维护 |
五、给车企IT的三点落地建议
结合两个样本的实践,车企建设研发防泄密体系时有三点经验值得参考。第一,防护等级跟着数据密级走:整车造型、三电代码等核心研发桌面执行最严格的不落地与微隔离策略,办公与上网桌面独立成域,避免一刀切拖累全员效率。第二,把流转闭环建起来再谈拦截:研发与办公总有数据交互需求,堵不如疏——文件流转平台默认审计、按类型与敏感词研判、外发必审批,让合规流转有通道、违规流转有记录。第三,审计要常态化运营:日志留存只是底线,定期回溯高风险行为、把审计结论反哺到策略调整,防线才会越用越准。
对正在评估路线的车企IT负责人来说,判断标准其实很朴素:如果研发数据仍然以任何形式落在终端上,无论叠多少层防护软件,泄露风险都只是概率问题;只有数据本体彻底回到企业自己的安全边界内,防泄密才从“被动对抗”变成“物理免疫”。这也是为什么头部车企不约而同把研发桌面上云作为数据安全战略的起点。
Q1:数据不落地之后,设计师本地还想留一份工作文件怎么办?
个人工作文件可以通过平台的个人云盘与UPM用户配置漫游能力集中保存,登录任何桌面自动加载,体验与本地留存一致;企业另可开启文件流转平台,确需跨网使用的文件走审批通道流转。这样既满足“终端无数据”的安全要求,也不改变员工的使用习惯。
Q2:外协单位和供应商需要参与设计,怎么防他们泄密?
外协桌面通常划入独立安全域:环境独立发放、行为全程审计、默认禁止数据外发,必要时叠加水印与录屏;外协人员只能访问授权范围内的图纸,且每一笔操作可追溯到具体账号。相比把图纸直接发给对方,云桌面模式让整车厂对协作过程的掌控力完全不同。
Q3:上云后3D设计会受影响吗?安全与体验怎么平衡?
两者并不冲突。以文中头部车企为例,一期8000余个桌面全部为3D设计场景,CATIA、UG等大型软件打开时间缩短至1分钟,渲染速度提升3~5倍——安全能力内生于平台,不占用终端性能;体验层面通过GPU资源按场景分级调度与自研传输协议保障,相关细节可参考我们关于3D设计桌面的专题文章。
关于深信服桌面云
研发数据是车企的第一资产,防泄密能力理应内生于办公底座,而不是外挂在终端上。深信服是安全桌面云第一品牌与开发/3D设计首选,也是桌面云安全国家标准GB/T 37950-2019与公安行业标准GA/T 1348-2017的核心起草单位之一:以数据不落地架构让设计图纸从终端消失,以首家零信任桌面云架构守住接入边界,构成研发数据安全基座;业界唯一3D全场景能力与自研KVM vGPU虚拟化技术,让安全防护不牺牲3D设计体验。目前深信服桌面云已服务20000+政企客户,落地400+家千点级与30+家万点级项目,让每一张图纸、每一行代码都留在企业自己的安全边界内。AI桌小服是每一位桌面云员工的桌面体验提升 AI 助手,可大幅提升员工使用桌面云体验,同时为IT减负提效。
关于我们
扫码获取一对一服务