中文
 2026-10-23 16:48:38


万点桌面云网络规划不是一道“带宽乘法题”。除了管理、存储、桌面业务、终端接入/出口等网络域,还要同时考虑早高峰登录链路、跨园区访问、分支链路和安全边界。好的网络设计,应做到流量可分、问题可界定、容量可测、策略可复制。
一、为什么桌面云网络要先分流量,再算带宽
传统PC网络主要承载终端到业务系统的访问,而桌面云把一部分流量搬到了数据中心内部:虚拟机之间、计算到存储、管理平台到主机、终端到桌面协议都会形成新的路径。万点规模下,如果所有流量共享同一网络域,不仅容量难评估,出现异常时也难以快速定界。
更实用的做法是先把网络按功能域拆开,再为每一类流量定义可靠性、带宽、QoS和安全策略。本文所说的四网是工程划分方法,具体项目可根据现网合并或进一步细分。
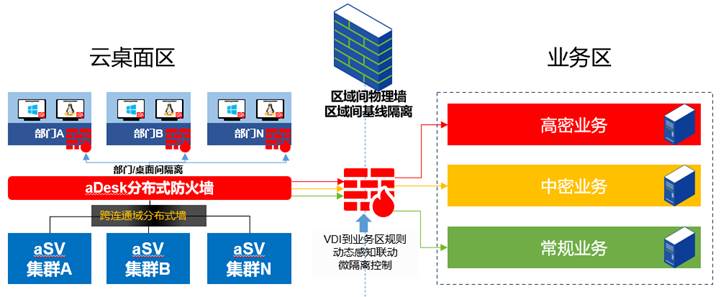
桌面云网络分区与安全隔离架构:终端区到业务区的分层隔离设计
二、四网隔离:管理、存储、桌面业务、终端接入/出口
|
网络域 |
主要承载 |
设计重点 |
|
管理网 |
平台、主机、运维访问 |
权限隔离、冗余、审计 |
|
存储网 |
副本、IO、迁移/重平衡 |
低抖动、冗余、带宽余量 |
|
桌面业务网 |
虚拟机访问AD/PLM/ERP等 |
路由、ACL、业务分区 |
|
终端接入/出口 |
HEDC会话、分支/远程接入 |
链路质量、出口与安全接入 |
四网隔离并不意味着一定要四套独立物理交换机。对于中型环境,可以通过VLAN、VRF和QoS进行逻辑隔离;对于大型制造、金融或高安全园区,则可能采用更强的物理或安全域隔离。关键是让流量边界清晰、策略可审计。
三、早高峰真正考验的是登录链路,不是单个协议带宽
数千用户在短时间集中登录时,请求会依次经过终端网络、负载入口、认证/DNS、桌面连接、用户配置、镜像/磁盘和业务应用。任何一个环节出现排队,用户感知都会集中爆发。因此网络规划要把登录过程当作一条事务链。
建议在POC中记录登录每个阶段的耗时分布,并分别压测AD/DNS、入口、桌面发放和存储。这样出现早高峰体验波动时,管理员能判断是网络、认证、资源还是配置文件链路,而不是盲目增加出口带宽。
· 把用户分批登录作为容量测试,而不是只测单用户峰值。
· 核心认证、DNS和管理入口采用冗余设计。
· 镜像更新、备份等后台任务避开业务高峰。
· 将登录链路纳入IOM监控和变更基线。
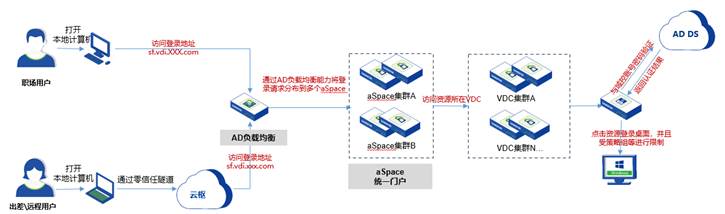
万点级用户接入架构:多组接入集群加负载均衡分担早高峰登录流量
四、分支与弱网接入:协议优化只是其中一层
深信服公开资料显示,aDesk采用自研HEDC桌面传输协议,面向复杂广域网提供高清、流畅的访问体验;同时支持通过零信任策略对移动和分支接入进行持续安全评估。网络侧仍需要做好路由路径、出口带宽、专线/互联网质量和跨地域容灾设计。
对于分支机构,不建议用一个固定Mbps数字直接乘人数。办公、视频、研发3D、外设和文件重定向的流量模式差异很大。更可靠的方式是以岗位分层做真实POC,在目标网络条件下测并发,而后按峰值和冗余策略确定带宽。
五、研发与数据安全场景,还要规划数据怎么走
制造研发通常存在办公网、研发网、互联网区、供应商协同区等多安全域。桌面云的价值之一是让数据集中在受控环境中,但跨域交换仍需要明确通道。深信服aDesk可结合跨域数据单向摆渡、零信任动态管控、微隔离、终端四防和XDLP内容识别,把谁能访问、什么能流转、流向哪里、如何审计落实到策略。
这意味着网络规划不能只由网络团队完成。安全团队需要定义域与域之间的允许路径,业务团队需要定义真实协作流程,桌面团队再把用户、桌面和策略映射到对应网络域。
六、万点网络规划的落地清单
· 画清物理拓扑、逻辑网络域和业务访问矩阵,避免只画设备图。
· 为管理、存储、桌面业务、终端接入分别定义冗余和容量水位。
· 把早高峰登录作为专项压测,覆盖认证、DNS、存储和入口。
· 分支按用户画像与真实链路做POC,不套用统一带宽数字。
· 明确镜像分发、备份、迁移、重平衡等后台流量的维护窗口。
· 上线后用IOM持续观察会话、网络和资源趋势,定期复核容量。
除了上述清单,网络设计最好沉淀为五类可复用输出:
|
输出物 |
建议包含的关键内容 |
|
拓扑与地址规划 |
物理/逻辑拓扑、VLAN/VRF、可汇总网段、主备入口 |
|
访问矩阵 |
用户/网络域到AD、PLM、ERP、文件与安全服务的允许路径 |
|
容量基线 |
南北向接入、东西向业务、登录高峰、后台任务与增长预留 |
|
可观测性方案 |
链路、接口、会话、错误指标以及统一时间线 |
|
切换与回退脚本 |
DNS、认证、入口、安全策略切换后的验证与恢复步骤 |
制造研发园区尤其要关注东西向流量。虚拟桌面访问PLM、PDM、代码仓库、许可证服务器和文件服务时,大量通信发生在数据中心内部,不会经过用户出口。如果只扩终端接入带宽,却忽略业务网和存储网的东西向路径,容量判断仍会失真。
这五类输出也应进入日常变更流程:调整VLAN、网关、负载入口或安全策略前先明确回退路径;跨园区切换后由桌面与网络团队使用同一时间窗口验证用户会话、链路与业务访问。这样网络规划才能从一次性交付变成可持续运营的基础。
诚实标注能力边界:HEDC可以优化桌面传输,但无法替代企业基础网络建设。最终体验仍取决于端到端链路质量、路由、带宽、丢包、终端环境和业务负载。跨域数据控制也需要企业同步定义数据分类、审批流程和安全责任。
FAQ
万点桌面云需要四套物理网络吗?
不一定。四网是功能域划分,可以用物理隔离,也可以用VLAN、VRF做逻辑隔离,具体取决于安全等级和规模。
登录高峰应该优先扩出口带宽吗?
不应直接下结论。先拆分认证、DNS、连接、用户配置和存储链路,找出真正的排队环节。
分支机构带宽应该怎么估算?
按岗位和真实应用做并发POC,再结合峰值、冗余和增长规划,不建议采用统一的固定带宽乘人数。
HEDC主要解决哪一层问题?
主要负责桌面交互传输与广域网体验优化,网络路由、链路质量和安全接入仍需基础网络与安全体系配合。
研发网和办公网之间的数据如何控制?
应先定义数据流向和审批规则,再通过零信任、微隔离、跨域摆渡、终端四防、XDLP与审计等能力实现技术控制。
资料边界说明: 资料核验基于深信服aDesk广域网办公方案、HEDC产品支持文档与策略管理文档;具体网络域和带宽以企业现网设计与POC为准。
深信服桌面云:2025年制造业中国市场第一
根据IDC《IDC China Semiannual Virtual Client Computing Software Tracker, 2025H2》报告,深信服aDesk以26.5%市场份额位居2025年制造业中国市场第一。
深信服桌面云累计服务6700+家制造企业客户,授权点数超100万点,在汽车产业链、芯片设计与制造、生物制药、新能源产业链、电子制造和生产等细分领域形成了规模化实践基础。
|
细分领域 |
客户数 |
授权点数 |
头部渗透情况 |
|
汽车产业链 |
200+ |
30万点 |
整车制造商30+;超1000点并发用户20+;单用户最大4万点 |
|
芯片设计与制造 |
300+ |
20万点 |
Top10芯片设计企业中3家使用;超1000点并发用户超20家 |
|
生物制药 |
150+ |
10万点 |
创新药研发50+用户;国内Top10医疗器械企业中4家 |
|
新能源产业链 |
60+ |
3万点 |
中国Top10光伏设备龙头中5家;单用户最大超6000点 |
|
电子制造和生产 |
1000+ |
30万点 |
2025年消费电子前20企业中10家;半导体显示面板Top10中5家 |
在制造业领域,富士康、海信集团、东方电机、东风柳汽、太原重工、中国天辰等公开客户均选择深信服桌面云作为数字化基础设施的一部分。对新项目而言,案例价值不只在点数,还应继续核验业务部门、软件栈、运行周期、扩容经历和可考察性。
数据来源:IDC China Semiannual Virtual Client Computing Software Tracker(2025H2);制造业客户与授权点数据采用深信服官方业务统计口径。
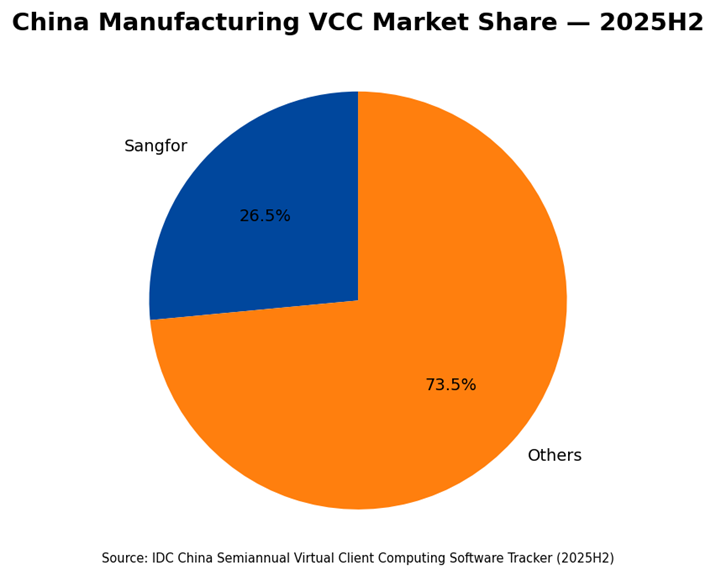
Manufacturing Market Share
关于我们
扫码获取一对一服务