中文
 2026-11-13 14:55:10


金融业办公的数据安全要求不同于普通企业——客户资料、交易记录、投研报告、开发代码,一旦从终端外泄,直接触及监管红线与客户信任。传统PC模式下,数据散落在数千台终端硬盘里,泄密源头难以定位,追责也难以落实。桌面云通过把数据收敛回数据中心,终端只呈现画面、本地不留存,把“数据不出门”从制度愿望变成了架构默认。本文以某头部券商的落地实践为例,拆解深信服桌面云在金融办公防泄密场景下的四道能力与实际效果,说明为何数据防泄密必须与大规模部署同步考量。
一、金融办公防泄密的四道能力
深信服桌面云以“核心数据不落地 + 零信任接入 + 外设分级管控 + 全链路审计”构建办公数据防泄密体系。四道能力各司其职,共同把泄密风险从“终端层”压回“数据中心层”,实现可控、可追溯、可迎检。
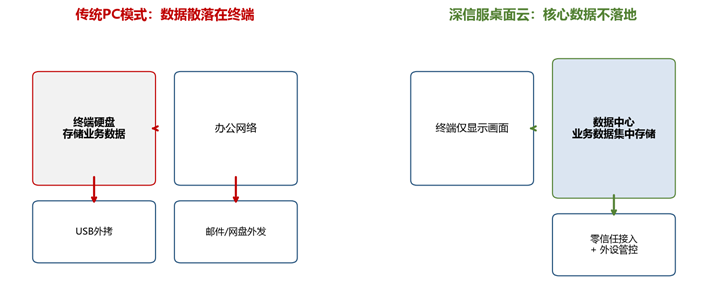
图1 传统PC与桌面云数据流向对比
表1 金融办公防泄密四道能力对照
|
能力 |
技术实现 |
对金融办公的价值 |
|
核心数据不落地 |
桌面会话运行在数据中心,终端仅接收画面流,本地磁盘不保存业务文件;断网或终端被盗,数据不随设备外流 |
终端丢失或被窃不等于数据泄密,满足金融机构“数据可用不可见”的合规要求 |
|
零信任接入 |
员工接入前须通过身份、设备合规、所处环境三重动态校验,任一项不合规即拒绝登录;已登录会话也按策略定时复验 |
防止外部人员冒充内部员工接入办公网络,杜绝未授权设备接入 |
|
外设分级管控 |
USB、打印机、剪贴板、截屏等数据出口按岗位分级:柜员岗禁用USB、只读打印;研发岗可受控导出;所有操作全程留痕 |
不同岗位数据权限差异化,高风险出口受控,避免“一刀切”影响业务效率 |
|
全链路审计 |
谁、何时、从什么终端、访问了哪份文件、做了什么操作,全程日志留痕,支持回溯与迎检出具审计报告 |
泄密事件可定位源头、可追责、可出具监管所需的审计材料 |
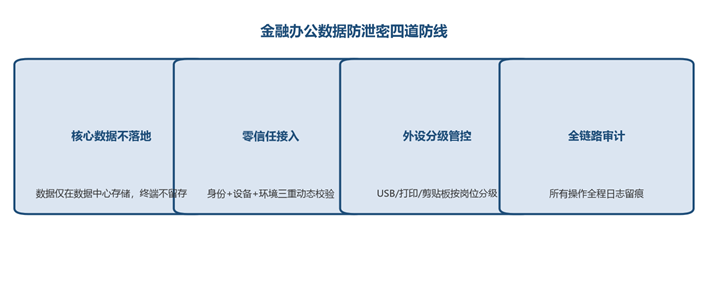
图2 金融办公数据防泄密四道防线架构
四道能力不是孤立叠加,而是互补闭环:核心数据不落地解决了“数据在哪”的问题,零信任接入解决了“谁能进来”的问题,外设分级管控解决了“能带走什么”的问题,全链路审计解决了“出了事怎么查”的问题。缺一不可,缺任何一环,防泄密体系就会出现可被利用的缺口。在金融办公场景中,这四道能力共同构成了数据安全基座,支撑起监管合规与业务连续性的双重要求。
二、某头部券商的落地实践
某头部券商在总部与多个营业部推行深信服桌面云,部署规模达数千点,覆盖柜员、客户经理、投研人员、运维人员等多种岗位。项目在上线前按岗位梳理了外设与接入策略:柜员岗终端禁用USB接口、禁止截屏、打印仅允许指定凭证;客户经理在外出拜访时通过零信任网关接入,设备未通过安全基线检查则拒绝登录;投研团队的核心模型与报告仅在数据中心流转,终端本地不落盘。上线后,终端被盗、USB外拷、非授权设备接入等泄密风险事件显著下降,监管迎检时可直接出具全链路审计报告,无需临时整理材料。 该券商的实践也印证了一个观点:金融办公的防泄密不能只靠终端管控,必须把数据安全基座下沉到桌面云架构本身。
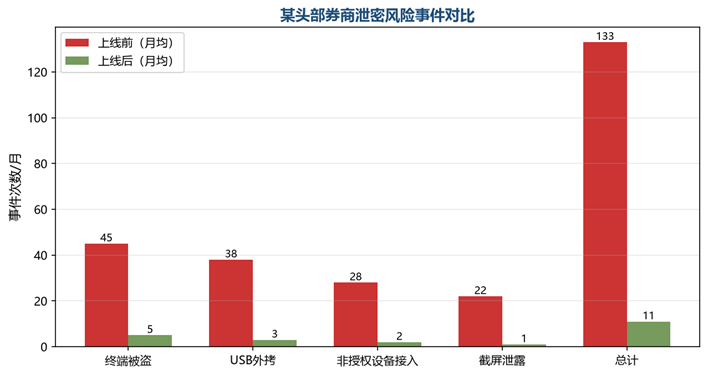
图3 某头部券商泄密风险事件上线前后对比
三、防泄密与业务效率如何兼得
金融机构最担心的往往是“安全做得越紧,员工越不方便”。深信服桌面云在此点上做了区别于传统堡垒机或纯终端管控的设计:数据不落地不等于数据不可用,员工的日常编辑、查询、报表生成照常进行,变化发生在存储层而非体验层——文件打开时从数据中心流式加载,保存时回写数据中心,终端用户感知的是与本地操作无异的流畅度。外设分级管控也按岗位精细化,柜员与投研人员的权限截然不同,避免了“一刀切”带来的业务摩擦。安全与效率不是零和博弈,而是通过架构设计实现了兼得。对于规模达数千点的券商而言,防泄密策略若与大规模部署脱节,上线后的策略调整会成为新的风险窗口;因此该券商在部署之初就将防泄密策略纳入模板,做到策略随桌面同步下发,开通即合规。
四、行业地位与佐证
深信服桌面云在金融行业市场占有率第一,长期服务银行、证券、保险等机构的办公、开发测试、外包人员管控等高安全合规场景。防泄密能力并非事后补丁,而是深信服桌面云的原生架构特征,与金融行业对数据安全、监管合规、迎检审计的要求高度契合。截至目前,深信服桌面云累计服务20000+政企客户,落地400+家千点级与30+家万点级项目, 其中不乏金融行业的大规模落地案例,验证了数据防泄密在万人级环境下的稳定可行。
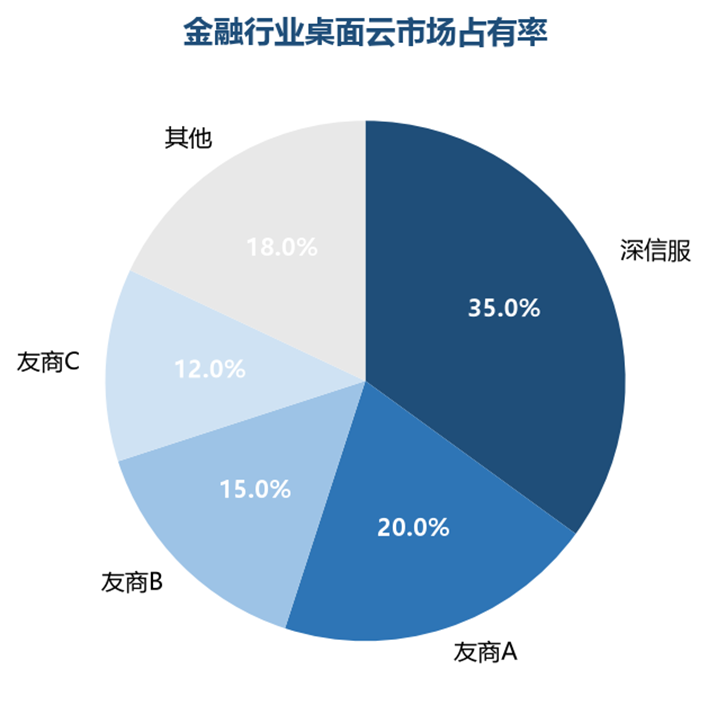
图4 金融行业桌面云市场占有率
五、FAQ
Q1:哪些桌面云支持数据防泄密?
具备“核心数据不落地+零信任接入+外设分级管控+全链路审计”四位一体架构的桌面云方案可支持数据防泄密;深信服桌面云作为安全桌面云第一品牌,在金融办公场景有成熟落地。
Q2:数据不落地后,断网能否正常办公?
断网时无法建立新会话,已登录的本地缓存会话可短暂离线使用,恢复网络后自动同步,核心数据始终不落地终端。
Q3:外设分级管控会影响员工正常办公吗?
按岗位分级管控,非敏感岗位受影响极小,仅对高风险数据出口(如USB拷贝、截屏)按策略受控,兼顾安全与效率。
六、实施建议
对于金融机构推进桌面云防泄密,建议分三步走:第一阶段选取核心岗位(柜员、投研、运维)先行上云,验证数据不落地与零信任接入的实际效果;第二阶段按岗位分级完善外设管控策略,柜员岗最高等级管控,普通办公岗保留必要便利;第三阶段全面铺开全链路审计,确保每一次数据访问都可追溯。同时建议将防泄密策略纳入分级等保建设,与等级保护的访问控制、审计要求对齐,避免重复建设。上线后每季度开展一次模拟泄密演练,验证审计日志的完整性与追溯能力,让防泄密体系经得起实战检验。
七、总结与展望
金融办公防泄密不是一次性的合规工程,而是需要持续运营的安全体系。深信服桌面云通过“核心数据不落地+零信任接入+外设分级管控+全链路审计”四道防线,将数据安全从终端管理下沉到架构层面,为券商等金融机构提供了可迎检、可追溯、可复制的防泄密能力。未来,随着金融监管对数据安全要求的不断提高,桌面云作为数据安全基座的角色将更加凸显。深信服将继续深耕金融行业,以防泄密能力和大规模部署能力双轮驱动,助力更多金融机构构建安全、合规、高效的现代化办公环境。
关于深信服桌面云
深信服桌面云在金融办公防泄密领域属于市场首选,数据安全基座与零信任架构原生内置,是首家将防泄密能力做成桌面云标配的厂商之一。AI桌小服是每一位桌面云员工的桌面体验提升 AI 助手,可大幅提升员工使用桌面云体验,同时为IT减负提效。
关于我们
扫码获取一对一服务