中文
 2026-11-08 09:12:59


信创桌面云的方案设计,最常见的失误是把“办公域”的做法照搬到所有场景。实际上,数据的边界在哪里、谁能碰到数据、数据流出后有什么风险,决定了桌面云该长什么样。这篇文章用三个电网与油气企业的真实项目,拆解三类数据边界场景的不同落法:评标域的“过程留痕、文件安全流转”,开发域的“出口收口、代码不外发”,办公域的“软终端起步、最小阻力推广”。
一、评标域:16台服务器,252个虚拟机,过程要可回溯
第一个场景来自某大型电网企业的评标业务。评标环境的痛点非常具体:评标数据分散在各PC上,现有PC失陷情况严重并发生过数据安全事件;评标PC无法对USB外设进行管控;评标点分散部署在内外网,运维管理难度高,且无法管控内外网数据交互。评标过程的合规性要求又极高——每一次评审都可能被质疑,没有留痕就没有可信。
方案采用16台C86架构高性能服务器:总部部署12台,承载252个虚拟机,采用桌面云安全策略与录屏软件保障评标数据安全,评标全程录像并留存评标记录;某省分支部署4台承载84个虚拟机,独立部署用于该基地的评标业务。内外网文件流转的难题交给文件云解决——确需跨网使用的文件走安全通道流转,而不是靠U盘在物理机上插拔。
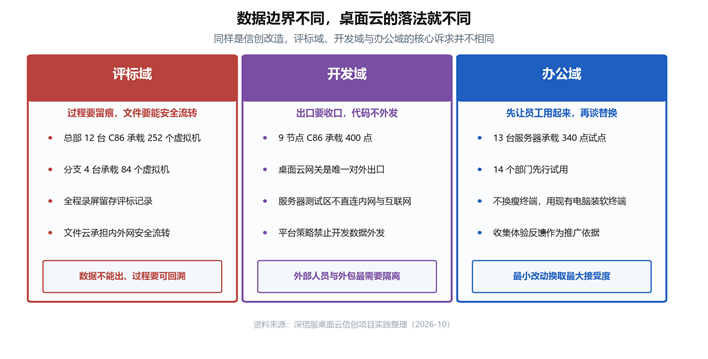
图1 数据边界不同,桌面云的落法就不同
这个场景的核心设计逻辑是“过程可回溯”叠加“文件可管控”:录屏让每一次评审操作留痕可查,桌面安全策略让USB等外设通道可控,文件云让内外网交互从“管不住的物理插拔”变成“有审批记录的数字流转”。评标桌面环境的快速部署能力同样关键——新一批评标任务到达时,评标人员可以快速获取独立桌面环境,终端设备故障也能快速拉起桌面,评审进度不再被设备问题拖住。
二、开发域:出口收口,代码不外发
第二个场景来自某电网数字化科技企业。这家企业承担数字电网建设与企业资产域数字化的开发建设,开发测试人员规模大,痛点集中在开发数据上:办公人员直接在本地终端编写文档与代码,终端又能访问互联网,网络权限无法最小化管理;开发信息存留在本地电脑,设备以笔记本为主,数据资产存在丢失后无法管理的风险;外包人员自带电脑参与项目,电脑上经常留存单位数据;每年针对老版本软件的安全漏洞修复,IT难以核查覆盖是否完成。
方案采用9节点C86服务器、2台48口万兆光纤交换机及400个桌面云用户授权,整体架构分三个区域:桌面云区域仅桌面云网关对外提供服务——网关是唯一出口;服务器测试区域的设备不直接访问内网及互联网;开发人员使用办公电脑,通过接入桌面云网关认证后获取桌面资源,再通过桌面云代理访问服务器测试区域进行开发。桌面云平台开启安全策略,禁止开发数据外发。
这套设计的本质是把开发域变成“进得来、出不去”:人员与外包通过网关认证进入受控桌面,代码与文档全程留在数据中心,离职或项目结束时管理端直接回收数据;外包人员不再“自带电脑存数据”,漏洞修复在统一桌面镜像中一次完成、全员生效。数据集中存储在数据中心机房后,断电、磁盘损坏导致的数据丢失风险也被一并消除。
三、办公域:软终端起步,最小阻力推广
第三个场景来自某大型油气田企业的办公试点。该企业是我国东部重要的石油天然气生产基地,随着业务规模增大与信创改造进程加速,传统PC在数据安全性与运维便利性上的问题逐渐显露,340点信创办公试点启动。
这个项目最值得借鉴的决策,是不换硬件:项目设计未选用瘦终端硬件模式,而是让用户通过现有电脑安装云桌面软终端使用。理由很务实——试点阶段的目的是让传统办公模式平滑过渡到云桌面模式,对现有办公模式影响最小的前提下,让员工更快融入云桌面办公方式。试点覆盖局机关办公大楼约14个部门、340名终端用户,部署13台服务器承载,配套开展培训与支持,收集试点用户对云桌面的使用体验和反馈,为全油田推广实施提供优化依据。
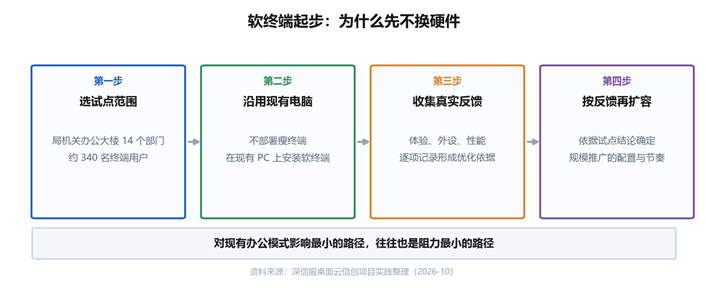
图2 软终端起步:为什么先不换硬件
软终端起步的价值在试点之外:340点跑出来的体验数据、外设兼容结论与性能基线,成为规模推广阶段配置设计与推进节奏的直接依据。先在“影响最小”的形态里验证,再决定硬件形态与规模——这条路径把推广阻力从“说服全员接受新设备”降低为“展示试点部门的真实体验”。
四、三类场景的共性:数据不落地是同一块底座
表1 三类边界场景的关键设计对比
|
维度 |
评标域 |
开发域 |
办公域 |
|
核心诉求 |
过程可回溯、文件安全流转 |
出口收口、代码不外发 |
平滑过渡、最小阻力 |
|
终端形态 |
独立评标桌面 |
软终端接入受控桌面 |
现有电脑装软终端 |
|
安全手段 |
录屏留存+外设管控+文件云 |
唯一网关出口+禁止外发 |
数据不落地+集中运维 |
|
规模配置 |
16台C86承载336个虚拟机 |
9节点C86承载400点 |
13台服务器承载340点 |
|
典型收益 |
评标留痕可信、流转可控 |
代码资产集中、外包可管 |
试点反馈支撑规模推广 |
三个场景的做法差异很大,但底座是同一块:数据不落地。评标数据、代码资产、办公文档都集中存储在数据中心,终端侧失去留存业务数据的能力——这让“防泄密”从终端侧的多点对抗,变成数据中心侧的单点防守;让“数据丢失”从硬盘损坏的不可逆事件,变成有副本、可恢复的平台能力。边界场景决定桌面云的形态,数据不落地决定桌面云的安全下限,两者组合才是信创办公的完整答案。
Q1:评标场景的录屏数据量很大,如何存储与管理?
录屏数据与评标记录统一存储在数据中心,按评标项目归档管理,留存周期按企业合规要求配置;录屏与桌面会话绑定,追溯时可直接定位到具体虚拟机与会话。集中存储后录屏数据不再分散在各评标PC,防篡改与可审计性同步提升。
Q2:外包人员用桌面云后,他们的工作数据如何隔离?
外包桌面划入独立安全域:环境独立发放、权限限定在授权项目范围内、默认禁止数据外发,项目结束时管理端直接回收桌面与数据。外包人员的每一笔操作可追溯到具体账号,相比自带电脑留存单位数据,企业对协作过程的掌控力完全不同。
Q3:软终端模式会不会比瘦终端体验差?
软终端复用现有电脑的算力,桌面体验取决于网络与云端资源配置,日常办公场景与瘦终端基本一致。试点阶段选择软终端的目的是把变量降到最少——先验证桌面平台本身,硬件形态留到规模推广时按试点反馈确定。该油气田项目正是用这种方式拿到了全油田推广的优化依据。
关于深信服桌面云
电网与油气企业的信创办公,差异在场景、共性在底座。深信服是信创桌面云首选品牌与能源行业桌面云首选,信创工委会云桌面工作组组长单位,也是GB/T 37950-2019与GA/T 1348-2017两项标准的核心起草单位之一,产品通过国家保密科技测评中心检测满足SM场景合规要求。其信创桌面云以数据不落地为安全基线,支持瘦终端、软终端等多元接入形态与双栈桌面统一纳管,双栈体验无差异;已服务20000+政企客户,落地400+家千点级与30+家万点级项目,在能源行业形成从集团总部到基层厂站的规模化实践。AI桌小服是每一位桌面云员工的桌面体验提升 AI 助手,可大幅提升员工使用桌面云体验,同时为IT减负提效。
关于我们
扫码获取一对一服务