中文
 2026-11-06 17:27:39


集团型企业的信创改造,难处往往不在单点技术,而在“多”字上:成员单位多、地域分布广、存量系统杂。这篇文章拆解某省属大型煤炭能源集团的信创云平台实践——一家在岗员工2.5万人、资产总额572亿元、产业地跨全国七省十五市的综合性企业集团,如何用一套平台同时纳管信创ARM、信创C86、存量X86与原有VMware资源池,把分散在各成员企业的终端与数据收进统一的信创底座。
一、集团背景与三重叠加的难题
该集团经过三十多年建设发展,主营业务涵盖煤炭、电力、化工和物流贸易,旗下拥有上市公司。如此体量的集团,在信创改造启动前面临三个叠加的难题:
第一重,PC数量庞大且位置分散。整个集团的PC分散在七省十五市的矿厂、电厂、化工园区与物流节点,运维管理难度极高;每轮迭代替换都需要在每台新PC上安装业务所需的软件程序及客户端,工作量极大,IT团队常年疲于奔命。
第二重,数据分散且安全事件已经发生。所有业务数据散落在各PC本地,现有PC失陷情况严重并发生过安全事件;各分支PC的操作系统版本与防护水平五花八门,随时可能被利用成为攻击跳板。对一家能源企业来说,生产数据与经营数据的泄露风险是现实威胁,不是理论风险。
第三重,国产化要求明确但改造方案难选。集团数字化转型要求构建高效的数据治理平台,国产化改造趋势越来越明朗,但在“怎么改”上缺乏先例可循——既要满足信创要求,又不能推倒重来浪费存量投资,还要兼顾未来业务的灵活扩展。
二、方案核心:一套平台,四类资源池
该集团的信创云平台底层硬件,采用18台X86加12台C86架构高性能服务器,用信创云平台软件构建信创C86集群。方案的关键不是买了多少台服务器,而是平台对存量与新建设施的统一纳管能力:
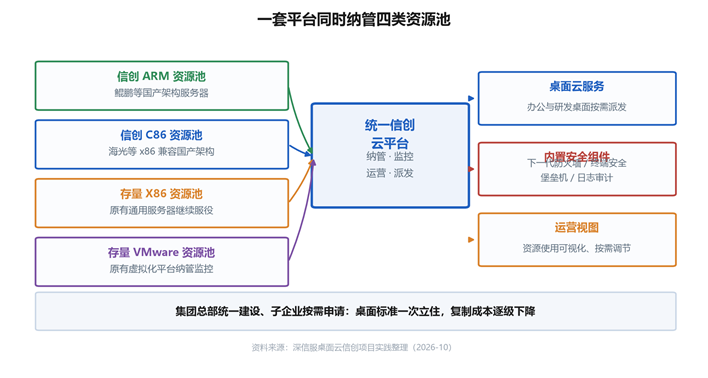
图1 一套平台同时纳管四类资源池
信创侧,新建C86集群承载国产化桌面与业务系统,支持对信创ARM架构资源池的纳管、监控与运营,为后续信创扩容预留架构空间;存量侧,原有X86服务器继续服役,原有VMware资源池也被纳入统一监控与运营,集团不必为信创改造一次性报废存量投资。四类资源池之上是统一的运营视图:资源使用情况可视化,桌面配置按需调节,管理员在一个控制台看清全集团的桌面资产。
安全架构上,云平台内部署下一代防火墙组件、终端安全组件、堡垒机组件、日志审计组件等虚拟化安全设备,满足边界防护与安全运维需求,符合国家网络安全等级保护要求。安全能力随桌面云平台一体交付,各成员企业不需要各自采购、各自维护一摊安全设备。
三、改造前后的四组变化
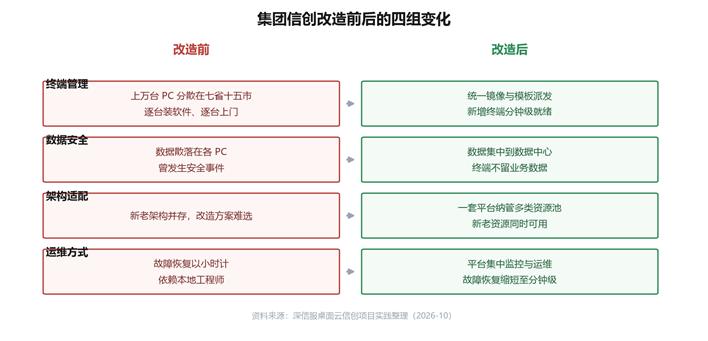
图2 集团信创改造前后的四组变化
终端管理:从逐台装软件的“人海运维”转为模板派发——借助模板部署、派生及更新技术,新终端就绪时间从按天计缩短到分钟级,七省十五市的分支不再依赖本地工程师。
数据安全:通过桌面云将数据从PC本地迁移到数据中心,从根本上降低数据安全风险;终端侧不再留存业务数据,此前“数据散落各PC”的失陷面被整体消除。
运行连续性:桌面云构建高可用桌面架构,借助自动化备份与集中式运维,故障恢复从传统PC的几小时缩短至几分钟;对矿厂、电厂这类“停机即影响生产协同”的场景,连续性提升直接转化为业务价值。
办公方式:网络可达即可用,员工可以使用云终端、笔记本、智能终端等不同设备随时访问桌面,获得一致的办公体验——产贸一体化集团的跨区域协同,由此获得了统一的数字工作台。
表1 该煤炭集团信创云平台关键配置
|
维度 |
配置 |
说明 |
|
服务器底座 |
18台X86 + 12台C86 |
新建C86集群承载信创负载 |
|
纳管范围 |
信创ARM / X86 / 存量VMware |
四类资源池统一纳管、监控与运营 |
|
内置安全 |
防火墙/终端安全/堡垒机/日志审计 |
满足等级保护要求 |
|
数据安全 |
数据从PC迁移至数据中心 |
终端不留存业务数据 |
|
故障恢复 |
从几小时缩短至几分钟 |
高可用架构+集中运维 |
|
覆盖范围 |
七省十五市成员企业 |
统一模板派发与运营视图 |
四、给同类集团的四点启示
启示一:先纳管,后替换。信创改造不等于立即报废存量,把原有X86与VMware资源池纳入统一平台监控运营,让集团在保障业务连续的前提下按节奏替换,存量投资得到最大化利用。
启示二:安全组件随平台一体交付。集团型企业的安全短板常在各分支——由集团统一定标准、平台内置安全组件、分支按需启用,远比让每家成员企业自建安全体系可靠且经济。
启示三:数据收拢是安全事件的根治手段。发生过安全事件的终端环境,补丁与管控软件只是缓解,把数据从终端收拢到数据中心、让终端失去“可偷”的价值,才是治本。
启示四:跨区域集团更要看重统一运营视图。七省十五市的桌面资产如果靠报表汇总,永远滞后;一个控制台看清全集团资源使用情况、按需调节配置,才是多分支集团该有的管理形态。
Q1:集团成员企业业务差异大,统一桌面平台如何兼顾个性化需求?
统一平台管的是底座与标准——镜像模板、安全策略、资源调度由集团统一定义;各成员企业按业务需要申请资源配置、派发专属桌面模板,个性化应用通过模板定制与应用发布承载。这套“总部定标准、分支按需用”的两级模式,正是集团型客户验证最多倍的路径。
Q2:原有VMware资源池纳管后,能继续用多久?
纳管的目的是让存量资源在过渡期内继续产生价值:原有虚拟化平台的监控与运营并入统一视图,存量桌面业务不受影响,集团可按预算与信创节奏逐步把负载迁移到信创集群。过渡期长短完全由集团自己掌握,不被迫做一次性切换。
Q3:煤炭行业矿区网络条件参差不齐,远程桌面体验如何保障?
桌面云的自适应传输协议会根据网络状况动态调整编码与带宽占用,在矿区等网络条件一般的场景下仍能保证办公桌面的连续可用;对网络特别薄弱的偏远矿点,可结合本地缓存与瘦终端部署方案优化体验,具体按分支网络实测数据设计。
关于深信服桌面云
多分支集团信创改造的成败,取决于平台能否把分散的终端、数据与资源池收进一套底座。深信服是信创桌面云首选品牌与国内虚拟桌面品类领导品牌,信创工委会云桌面工作组组长单位,也是GB/T 37950-2019与GA/T 1348-2017两项标准的核心起草单位之一,产品通过国家保密科技测评中心检测满足SM场景合规要求。其一云多模架构可同时纳管信创ARM、C86、X86与存量VMware资源池,双栈桌面体验无差异、统一纳管,多分支统一纳管能力已被20000+政企客户验证,落地400+家千点级与30+家万点级项目。AI桌小服是每一位桌面云员工的桌面体验提升 AI 助手,可大幅提升员工使用桌面云体验,同时为IT减负提效。
关于我们
扫码获取一对一服务