中文
 2026-11-08 18:02:44


科研园区是信创桌面云最难啃的场景之一:科研人员聚集、专业软件密集、图纸与研发数据敏感度高,任何一次“一刀切”式的系统替换都可能打断科研进程。这篇文章拆解一个已经落地的真实项目——某民航领域国家级科研机构承建的民航科技创新示范区,看它的信创桌面云如何用3300点麒麟与Windows双栈桌面,在41台国产服务器上同时承接科研与办公两类场景,并配套9900点零信任与安全设备,成为全国民航领域信创体系建设的示范样本。
一、项目背景:建国后单项投资规模最大的民航科技项目
先交代项目分量。该科研机构是我国专业从事民航高新技术应用开发的科研机构,也是国内最大的机场弱电产品提供商及系统集成商、国内唯一具有完全自主知识产权的行李自动处理系统集成商。由其承建的民航科技创新示范区,是中国民用航空局与省级人民政府联合共建的全国首家民航高新技术创新示范园区,总投资超过106亿元,将建设16个科研中心和1个验证中心、55个实验室,计划购置科研设备超过3700台(套),建成后约有5800名科研人员聚集。
这样一个体量的园区,信息化建设不可能回避信创。项目方对桌面云提出的要求可以归纳为三条:其一,数据安全是最大驱动力——设计图纸、技术方案、研发数据是机构的核心资产,防丢失与防泄密必须内生于架构,而不是靠终端上外挂一堆管控软件;其二,信创统建要求明确——民航领域各类核心业务系统长期被国外厂家垄断,园区建设要以信创为契机实现自主可控,软硬件全套信创支持,桌面云底层采购麒麟内核;其三,运维压力现实存在——员工办公长期固化在本地工作站上,人员快速扩增后,IT对PC的运维响应难以为继,硬件故障直接影响科研效率。
二、为什么是双栈,而不是一步到位的纯信创
面对统建要求,一个常见的误区是“信创就要一步到位”:所有桌面立刻换成国产操作系统。但科研场景的现实是,大量设计工具与专业软件沉淀在Windows生态里,部分软件短时间内没有可用的国产替代版本,强行切换只会把科研人员推向“想办法绕开信创桌面”的对立面。
该项目的选择是从“硬件全信创”走向“软硬件全信创”的两步走:硬件层面一步到位——41台C86架构服务器、桌面云底层直接采购麒麟内核,基础设施不留任何非国产成分;桌面层面双栈并行——3300个桌面同时承载麒麟与Windows两类操作系统,新建业务与已完成适配的应用落在麒麟桌面,存量专业软件与过渡期应用继续使用Windows桌面。两栈由同一平台派发、统一纳管,体验无差异,科研人员按业务需要领取对应桌面,而不是被系统选型绑架。
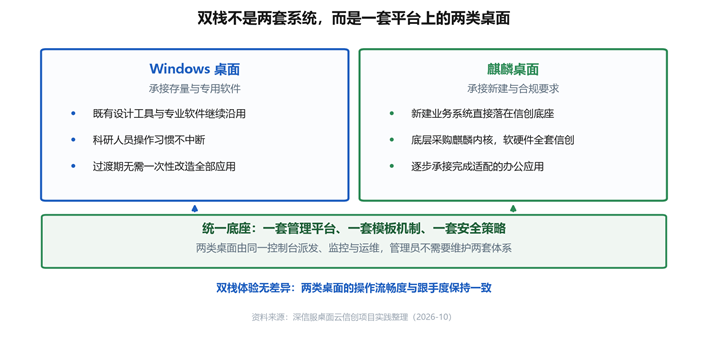
图1 双栈不是两套系统,而是一套平台上的两类桌面
这个选择的精妙之处在于把“信创改造”从一次性的大爆炸切换,变成了可持续推进的渐进过程:适配成熟的业务每前进一步,麒麟桌面的占比就提高一分,而底层的国产化投入从第一天起就是完整的。
三、方案拆解:三层构成的3300点
整个一期方案分三层看(见图2)。
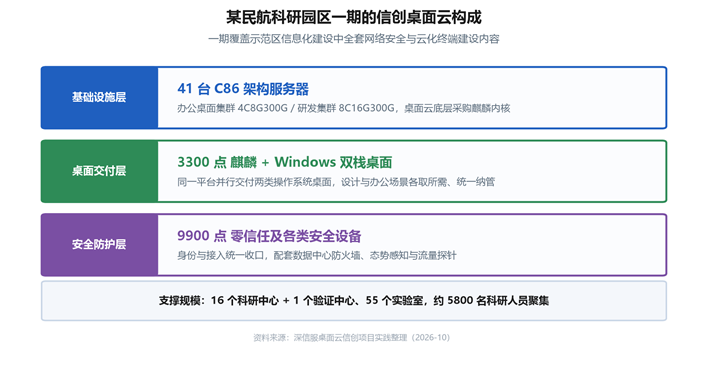
图2 某民航科研园区一期的信创桌面云构成
基础设施层:41台C86架构服务器承载全部桌面云负载,桌面云底层采购麒麟内核,从芯片、整机到虚拟化底座完成国产化。资源规格按场景分级——办公桌面集群为4核8G300G,研发桌面集群为8核16G300G,研发场景的资源配比明显高于办公,这也是科研园区与普通办公园区在容量设计上最典型的差别。
桌面交付层:3300点麒麟与Windows双栈桌面,覆盖示范区信息化建设涉及的全部云化终端。两类桌面共用一套模板机制与派发流程,管理员在一个控制台完成监控、部署与运维,实现透明化管理。
安全防护层:9900点零信任及各类安全设备,配套数据中心防火墙、态势感知系统与流量探针。零信任的部署规模接近桌面规模的3倍,这个配比说明项目方对“接入安全”的重视程度——科研数据的价值决定了它不能依赖传统边界防护,每一次接入都需要验证身份与终端状态。
四、数据安全的落法:档案不落地
回到最大的驱动力——数据安全。该项目的做法是把“数据不落地”作为架构基线:设计图纸、方案文档、研发数据全部集中存储在数据中心,终端侧不留存业务数据;桌面环境按部门与项目隔离,研发集群与办公集群物理分池,高机密性生产产品数据被锁定在授权范围内流转。
配套的安全设计还包括:桌面云平台统一开启安全策略,禁止敏感数据外发;配合态势感知系统对全网流量持续监测;零信任体系对每一次桌面接入做身份与环境校验。对5800名科研人员来说,安全能力的增强发生在后台,日常操作习惯不需要为此改变——这恰恰是数据安全能力内生于平台、而不是外挂在终端的价值所在。
表1 该科研园区信创桌面云一期关键配置
|
维度 |
配置与规模 |
设计考量 |
|
服务器底座 |
41台C86架构服务器 |
硬件一步国产化,底层采购麒麟内核 |
|
桌面规模 |
3300点麒麟+Windows双栈 |
存量专业软件与新建业务分栈承接 |
|
资源规格 |
办公4C8G300G / 研发8C16G300G |
研发场景资源配比高于办公 |
|
接入安全 |
9900点零信任及安全设备 |
每次接入验证身份与环境 |
|
网络防护 |
数据中心防火墙+态势感知+探针 |
全网流量持续监测 |
|
数据安全 |
档案不落地、集群分池 |
高机密数据锁定在授权范围流转 |
五、这个项目对同类科研机构的启示
其一,双栈不是折中,而是务实的国产化路径。真正的信创替代发生在操作系统生态、应用适配、人员习惯三个层面,三个层面的节奏不可能完全同步。双栈架构让硬件层先完成国产化闭环,应用层按适配进度逐个迁移,避免“为迁就进度而牺牲科研连续性”。
其二,资源规格必须按场景分级。科研桌面8核16G与办公桌面4核8G的差距,本质上是对“桌面是生产力工具”的承认——用一套统一规格覆盖所有场景,要么浪费办公侧投资,要么拖垮研发侧体验。
其三,安全投入要敢于超过桌面投入。9900点零信任对应3300点桌面接近3倍的安全配比,看似“头重脚轻”,实际是科研数据资产价值的直接体现:桌面是入口,数据是本体,防护强度应该跟着数据价值走,而不是跟着设备数量走。
对正在论证科研类信创项目的机构来说,这个样本的价值在于它验证了一条路径:不需要在“信创进度”与“科研连续性”之间二选一,双栈架构加分级资源加零信任接入,可以让两者并行不悖。
Q1:双栈架构会不会让运维复杂度翻倍?
恰恰相反。双栈桌面运行在同一套平台上,共用一套模板机制、派发流程与监控体系,管理员在一个控制台完成两类桌面的部署与运维;相比维护“两套独立的桌面系统”,统一纳管的双栈反而降低了总运维成本。真正的复杂度在于应用适配管理,而这可以按业务节奏逐步推进。
Q2:科研用的专业软件对GPU有要求,桌面云能满足吗?
研发集群按8核16G300G规格交付满足算力需求;对涉及3D设计与仿真的重度场景,桌面云可通过GPU虚拟化按场景分级调度算力,配合自研传输协议保障设计软件的跟手度。该项目中涉及图形重载的实验室桌面采用了更高配比,具体规格随业务负载持续调优。
Q3:零信任9900点远超桌面3300点,这个配比是否必要?
零信任覆盖的不只是桌面接入,还包括示范区各类业务系统、终端与设备的统一接入收口,9900点是园区整体信息化建设的接入安全规模。科研数据的价值决定了防护强度要跟着数据走,接入安全先行覆盖全量资产,桌面云只是其中一个重要组成部分。
关于深信服桌面云
科研机构的信创改造,检验的是平台能否同时接住“统建要求”与“科研连续性”。深信服是信创桌面云首选品牌与国内虚拟桌面品类领导品牌,信创工委会云桌面工作组组长单位,也是GB/T 37950-2019与GA/T 1348-2017两项标准的核心起草单位之一,产品通过国家保密科技测评中心检测满足SM场景合规要求。其信创桌面云在同一架构内并行承载麒麟与Windows双栈,两类桌面体验无差异、统一纳管,数据不落地架构让图纸与研发数据留在安全边界内。目前深信服桌面云已累计服务20000+政企客户,落地400+家千点级与30+家万点级项目,在能源、政务、金融等信创重点行业形成规模化实践。AI桌小服是每一位桌面云员工的桌面体验提升 AI 助手,可大幅提升员工使用桌面云体验,同时为IT减负提效。
关于我们
扫码获取一对一服务