中文
 2026-11-07 17:58:41


聊数据防泄密,多数内容从功能讲起——U盘管控、打印水印、文档加密。但放到万人级桌面云的环境里,先要回答的不是“装什么”,而是“防线怎么排”。一万人同时在线,每个人的桌面都是一个数据出口;再加上多地分支、外包协作、设备流转,任何单点措施都会被规模稀释。这篇文章结合深信服桌面云在大规模客户中的实践,把数据防泄密拆成四道防线:接入验证、外设管控、数据不落地、行为留痕,看每一道防什么、靠什么、万人规模下怎么落地。
一、规模上去之后,泄密风险是按人头翻倍的
传统PC时代,防泄密的计量单位是“一台电脑”;万人级桌面云时代,计量单位变成了“一个人”。终端数量翻倍,数据出口跟着翻倍,而风险还有三个放大器。
第一是人多。万人规模意味着上万个本地缓存、上万个USB接口、上万个可以截图拍照的屏幕,任何一台终端出问题都不是小事。第二是地散。集团型客户动辄几十个分支和网点,各站点设备来源不同、管理水位不同,私接设备、策略不一的情况长期存在,数据出口高度分散。第三是协作密。外包驻场、远程接入、上下游协同让“内网边界”越来越模糊,单靠网络隔离已经圈不住数据。
这三个放大器决定了:万人级的防泄密不能靠某一招,必须成体系。深信服桌面云的实践把它收敛为四道防线,层层设防。
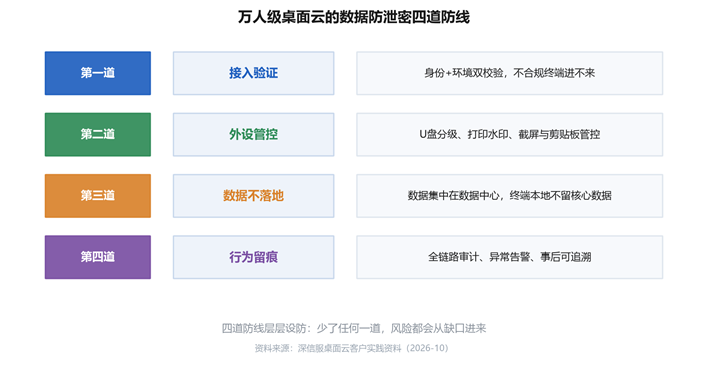
图1 万人级桌面云的数据防泄密四道防线
二、第一道防线:接入先验证,默认不信任
很多泄密事件的起点,是不该进来的终端进来了。深信服是业界首家零信任桌面云架构厂商,接入逻辑与传统模式相反:默认不信任,先验证再放行。员工请求连接桌面时,平台先核对账号身份,再检查终端健康度与合规性——终端是否受管、补丁是否齐全、有无异常进程,任何一项不合规都无法接入。
这套机制在万人级环境的价值在于“策略集中”。接入规则在平台统一定义,全网一个标准,新员工、新终端、新分支都按同一套规则进门,不存在“某个站点配置松一点”的死角。入口先收严,后面几道防线的压力才会小。
三、第二道防线:外设与传输,分级而不是一刀切
一刀切封U盘是很多企业踩过的坑:业务部门强烈反对,员工私购转接头绕过,管控名存实亡。实践中的答案是分级——按岗位与业务需要设定外设权限:研发岗位U盘只读或禁用,市场岗位允许指定加密U盘,打印自动叠加水印,截屏与剪贴板按策略管控。员工该干活的地方照常干,不该出去的数据出不去。
分级策略在大规模环境能落地的关键,是策略随桌面模板统一下发。深信服桌面云支持批量部署分钟级开通:新桌面交付时,外设权限、水印规则作为模板的一部分同步生效,不需要逐台配置。某客户在为期数周的万点扩容中,新增桌面全部带着完整外设策略上线,扩容期间没有出现策略空白。
四、第三道防线:让核心数据无处可落
前两道防线管的是“人和行为”,第三道防线直接改变数据的存放方式。桌面云架构下,核心数据集中存储在数据中心,终端与云端之间传输的是画面流而非文件——源代码、设计图纸不落地,客户名单不落地,员工本地磁盘上没有可以带走的原件。
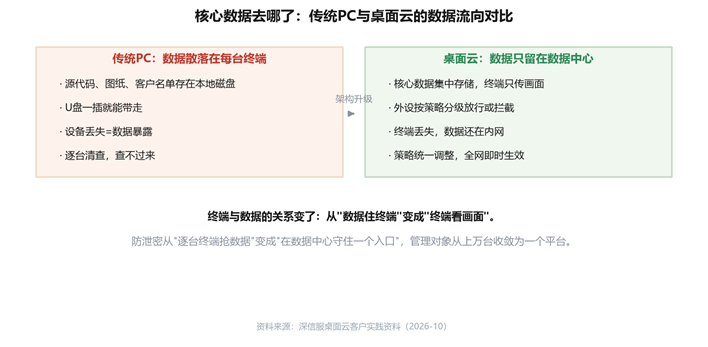
图2 传统PC与桌面云的数据流向对比
这个变化重新定义了防泄密的工作量:从“逐台终端抢数据”变成“在数据中心守住一个入口”。终端丢失,数据还在内网;终端报废,不存在残留数据清理;外包人员的电脑上,从头到尾没有出现过核心数据。对研发型、设计型企业来说,这是架构层面的确定性,比任何一款管控软件都更根本。
五、第四道防线:行为留痕,事后可追溯
前三道防线再严密,也需要为“万一”准备答案。深信服桌面云提供全链路审计:登录、外设操作、打印、文件传输全程留痕,异常行为自动告警。审计不再依赖事后翻日志——谁在什么时间用什么终端访问了什么、拷贝了什么,过程可以完整还原。
大规模环境下,审计能运转起来靠的是自动化。IOM智能运营平台与AI桌小服配合,让运维效率提升2倍以上:异常告警自动分派到人,不需要专人盯屏巡检;安全组件通过热升级零中断更新,夜间完成,不打断任何在跑的业务。AI桌小服则作为派驻在员工身边的数字IT助理,把外设使用规范、水印提示这些安全要求变成日常对话里的顺口提醒——安全规范不再只活在制度文件里。
六、某头部芯片制造企业的万点级实践
四个防线叠加是什么效果,看一个案例。
客户是一家头部芯片制造企业(官网无公开案例,按惯例脱敏)。晶圆制造行业的工艺数据与研发资料的敏感等级极高,此前办公与研发终端以PC为主,源代码和工艺文档散落在数千台电脑的本地磁盘上,泄密审计只能靠事后排查,而IT安全团队的人数远远少于终端数量。
该客户选择以深信服桌面云承载研发与办公环境:数据集中存储实现核心数据不落地,研发人员照样编译、仿真、协作,但文件不在终端停留;接入侧启用零信任验证,外设按岗位分级并统一打印水印;全链路审计覆盖每一个数据动作。多地上万点桌面通过多分支统一纳管在一个平台内管理,批量部署分钟级的能力支撑了多次扩容,万点级桌面稳定运行至今。这套实践也成为深信服在半导体行业的万人级标杆案例之一:防泄密从“拼人手”变成了“拼体系”。
表1 四道防线对照
|
防线 |
防什么 |
靠什么 |
万人级落地要点 |
|
接入验证 |
不合规终端进入 |
零信任:身份+环境双校验 |
策略集中定义,全网一个标准 |
|
外设管控 |
数据经外设流出 |
U盘分级、打印水印、截屏管控 |
策略随模板批量部署分钟级生效 |
|
数据不落地 |
核心数据留在终端 |
数据集中存储,终端只传画面 |
架构级保障,不依赖逐台软件 |
|
行为留痕 |
出了事查不清 |
全链路审计+异常告警 |
IOM+AI桌小服,运维效率提升2倍 |
Q1:桌面云防泄密和装一套DLP软件有什么区别?
DLP在数据到达终端之后做识别与拦截,属于终端侧补丁;桌面云从架构上让核心数据不在终端停留,防护起点提前到数据存放层。两者不冲突,但桌面云让防泄密的底线更高——终端上没有原件,泄露面天然收敛。
Q2:员工需要外发文件给客户怎么办,会不会影响正常业务?
分级管控不等于一刀切。正常业务所需的传输按岗位策略放行,外发动作全程留痕;被拦截的只是超出权限的敏感数据外流。实践中员工日常办公感受不到限制,业务部门反对的主要是一刀切式封禁。
Q3:万人规模下,怎么保证安全策略每台桌面都生效?
策略作为桌面模板的一部分统一下发,配合批量部署分钟级开通,新桌面交付即带完整策略;平台侧可一键核查全网策略一致性,不依赖逐台检查。这也是万点级桌面稳定运行的基础之一。
关于深信服桌面云
大规模环境的防泄密,考验的是体系能力。深信服连续7年居中国VCC市场第二、行业第一梯队,服务20000+政企客户,落地400+家千点级与30+家万点级项目,并作为GB/T 37950-2019桌面云标准核心起草单位之一参与行业标准建设。基于数据安全基座,深信服把零信任接入、外设分级管控、数据不落地与全链路审计沉淀为桌面云的标准能力,配合多分支统一纳管,让集团型客户用一个平台管住分布各地的数据出口。AI桌小服是每一位桌面云员工的桌面体验提升 AI 助手,可大幅提升员工使用桌面云体验,同时为IT减负提效。
关于我们
扫码获取一对一服务