中文
 2026-10-28 17:54:04


对高校来说,信创早已不是“要不要做”的选择题。如何在确保核心业务不停摆的同时,把信创能力平稳地接入校园云,避免新增一套孤立的运维体系,是摆在高校面前的一堂“必修课”。湖北大学有武昌、长江新区、汉口三个校区,在校生超3.6万人。门户、OA、网站群、一卡通、数据库和教学科研应用,此前均运行在以VMware为基础的数据中心上。部分设备使用超6年,整体资源使用率超70%,核心业务又集中在单一数据中心,扩容、性能、故障恢复和运维响应均承压,一次设备异常或资源争抢就可能影响多个业务系统。
入选教育部信创实验室技术委员会成员单位后,信创适配不断加快,摆在湖北大学面前有三个选择:一是继续在原架构扩容,短期缓解容量压力,但无法改变资源粗放分配、核心与通用业务混跑;二是独立新建信创资源,形成需单独运维的孤岛;三是趁旧平台尚能运行的窗口期,将存量承接、信创适配、数据、安全、容灾和迁移纳入同一蓝图,把被动修补转为有节奏的平台演进。
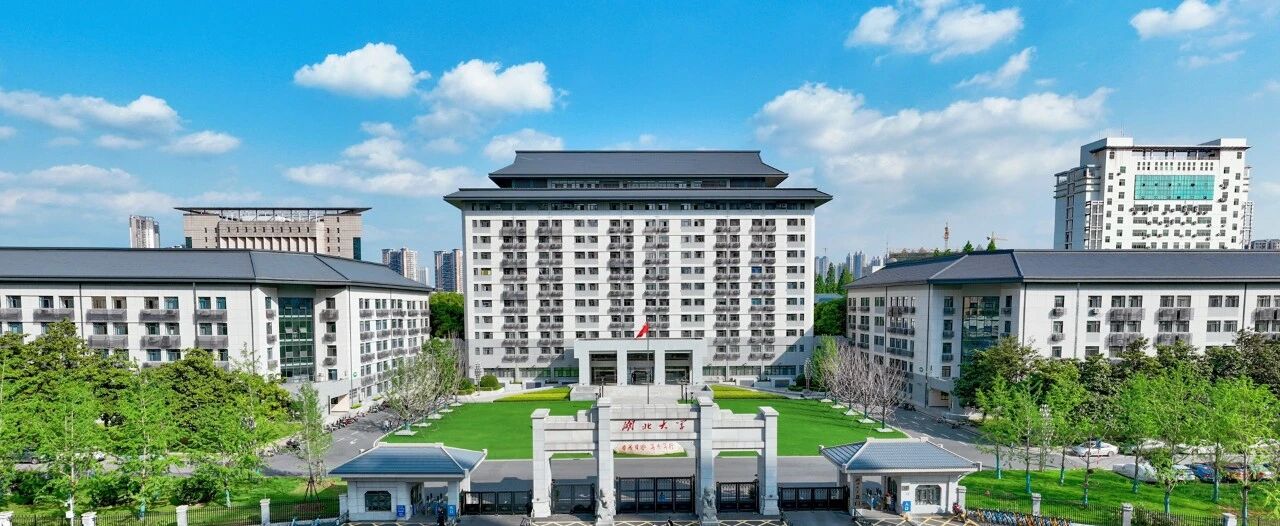
考虑到未来5至10年数字校园建设需求,湖北大学选择了第三条路:围绕业务承接、平台演进和风险控制重新规划校园云底座,采用具备信创双栈能力的超融合方案,升级为超80余台服务器节点的私有校园云数据中心。此外,通过 1PB统一存储打造校级数据底座,全面支撑视频、图片、共享文件、大数据、容器及未来AI场景。
资源不足、业务受阻 平台升级迫在眉睫
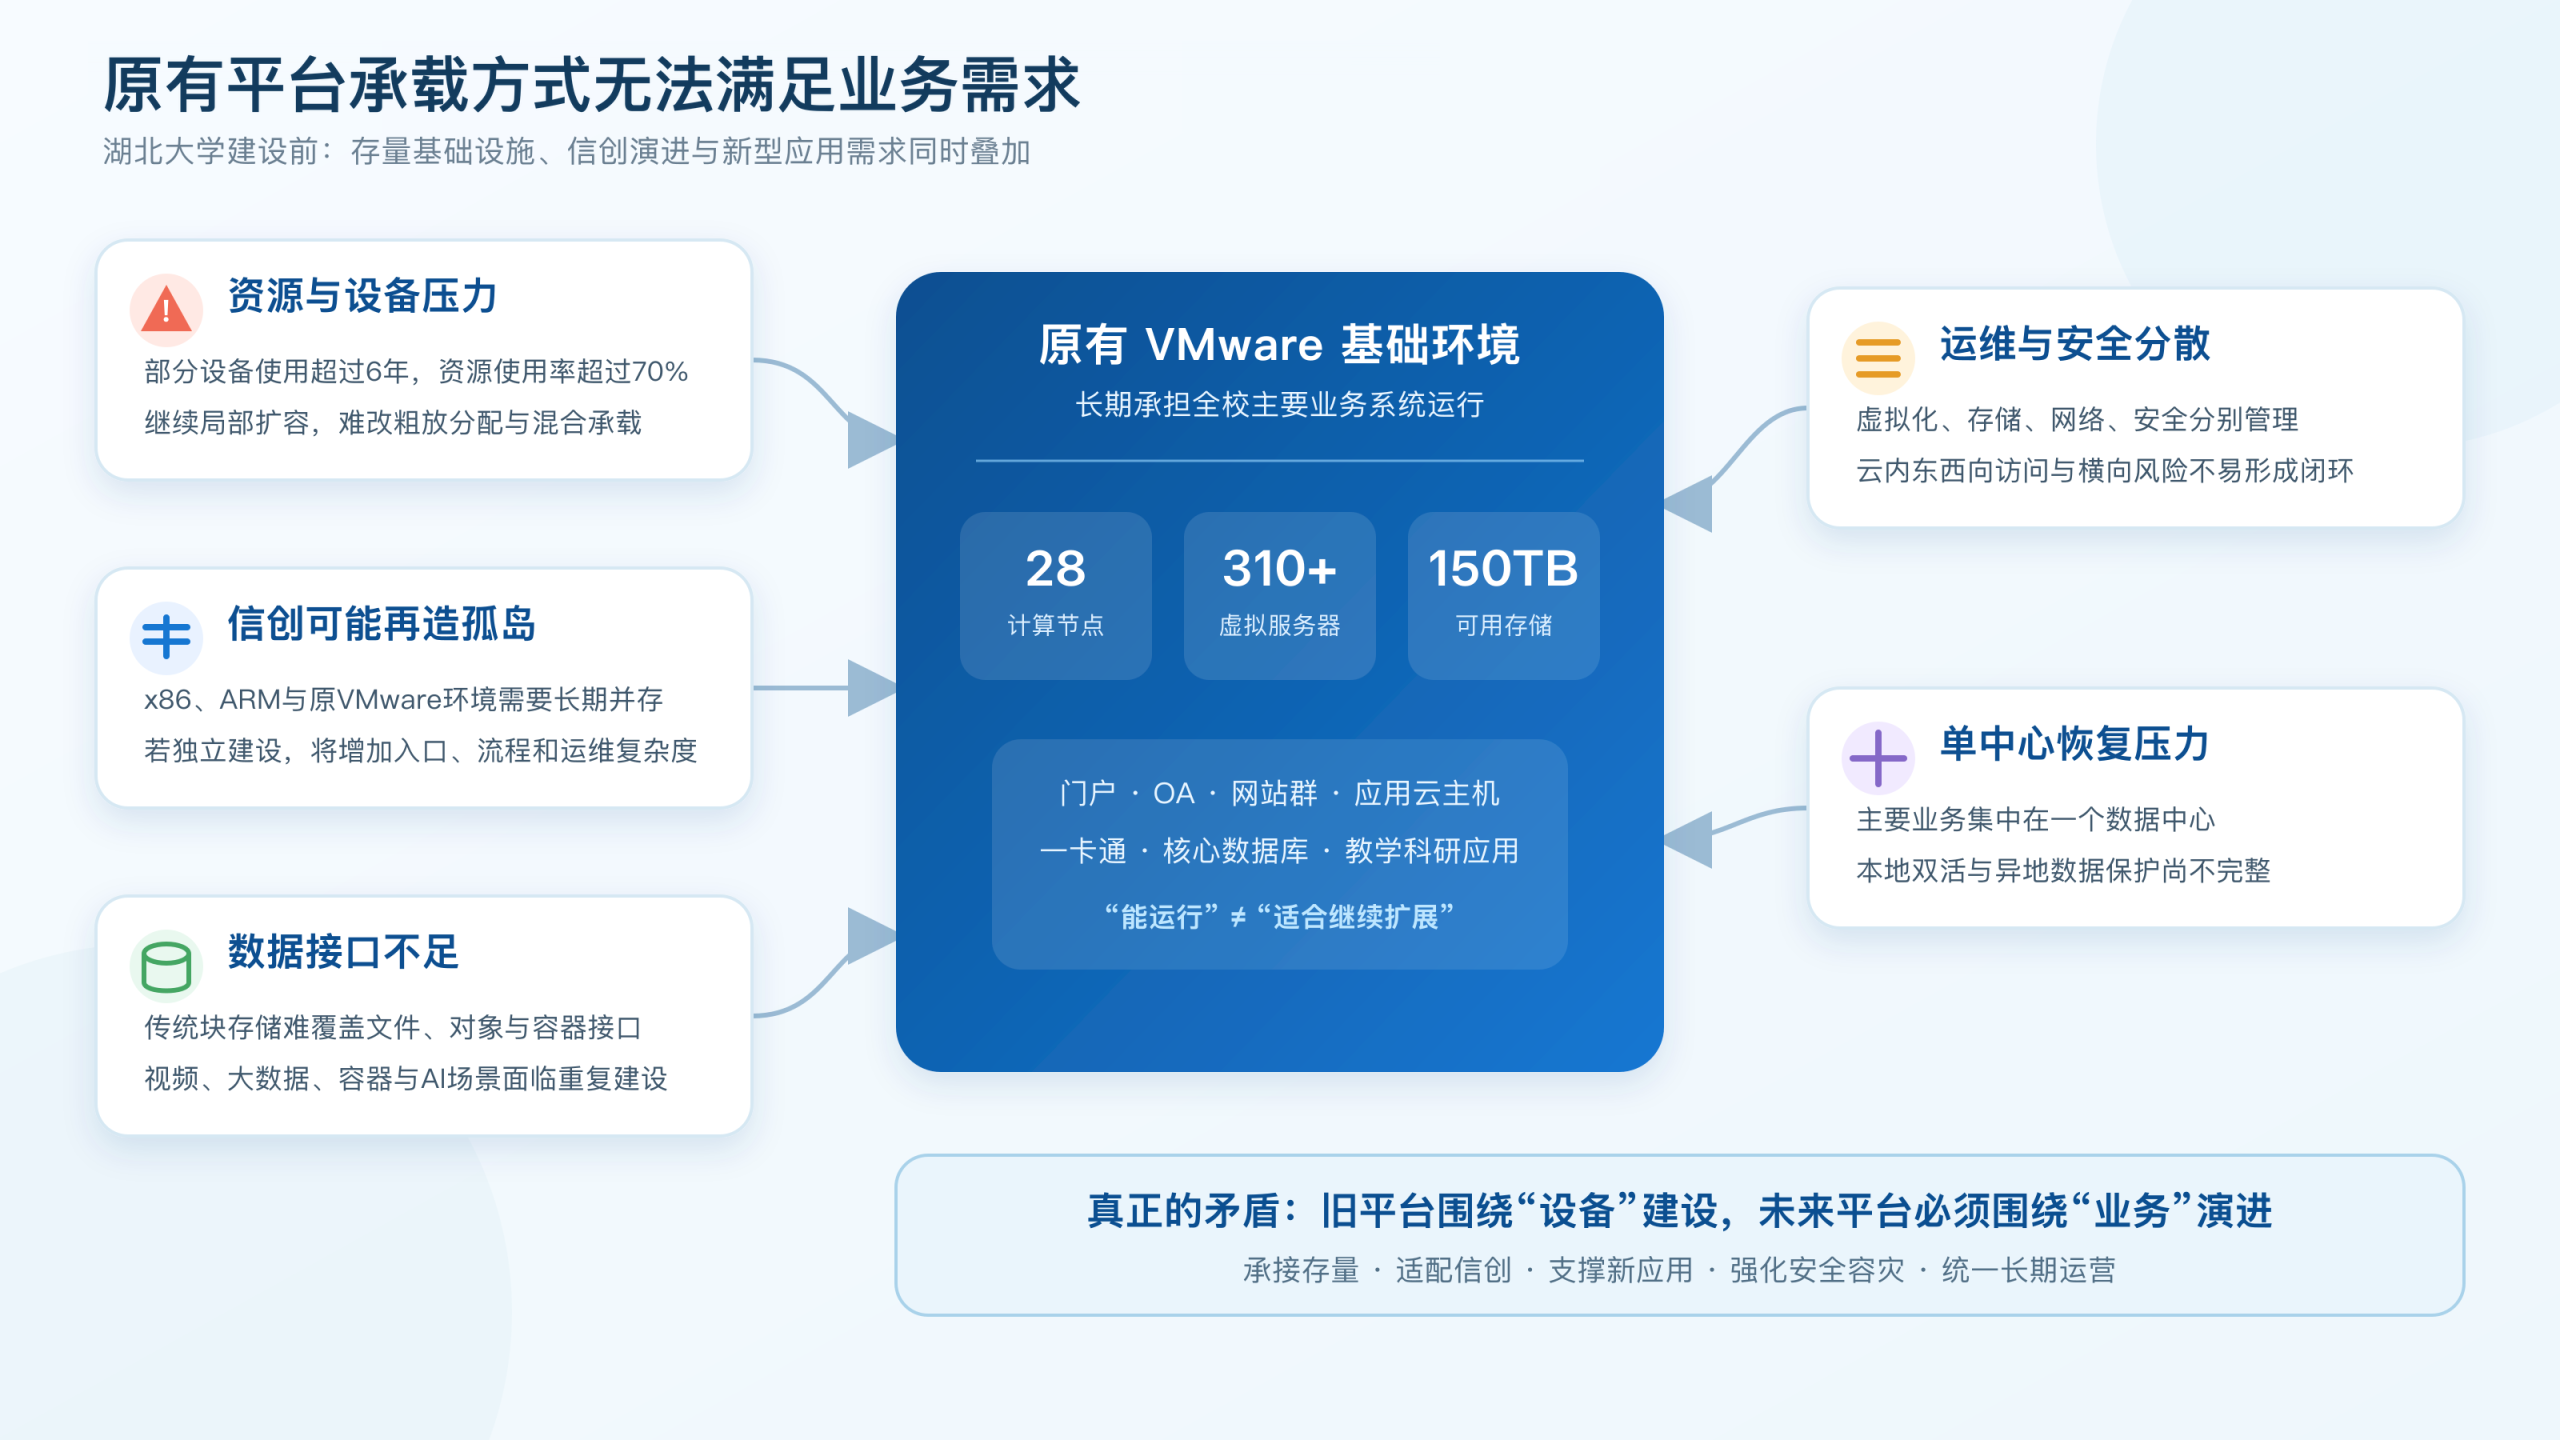
湖北大学原有平台长期承载着全校主要业务系统,包括28个计算节点,配置约150TB可用存储,承载310余台虚拟服务器。随着设备老化、业务增长以及信创适配进入落地期,学校面临的挑战已不再局限于技术参数的承压,而是逐渐呈现为具体的业务风险:新业务上线变慢、关键系统保障难度上升、故障影响面扩大,运维人员也不得不持续兜底。具体表现在:
一是存量资源趋紧。部分设备服役超6年,整体使用率超70%,且门户、OA、网站群、云主机、核心数据库共用基础环境,没有按业务等级区分。临时扩容虽可暂时缓解容量压力,但难以改变资源粗放分配、核心业务与通用业务混合承载的问题,性能争抢和故障影响面扩大的风险还会随业务增长持续累积。
二是信创容易成为新孤岛。平台既要保障x86/VMware存量业务,又要适配ARM和国产软硬件;若独立建设管理,将面临多芯架构、多套虚拟化和多运维管理入口并存的局面,管理复杂度不降反升。
三是传统存储难以适配新应用。块存储可满足常规虚机和数据库,但录播、图片、共享文件、容器、大数据和AI需要文件、对象、容器等接口;按场景分别搭建存储系统,会使数据底座分散、容量难统一规划。
四是运维分散、安全承压。虚拟化、存储、网络和安全系统相互独立管理,信息中心运维人员需要在多套系统之间切换。传统安全更多关注数据中心边界,而虚拟机之间的东西向访问关系、异常流量和横向风险,缺少统一可视能力与管控手段,资源交付、监控告警和安全处置难以围绕同一业务协同。
五是业务连续性风险。业务集中一处,本地双活和异地保护不完整,机房、设备或平台异常时,核心系统恢复和数据保障压力集中,单点故障易放大为全校业务中断。
重新绘制蓝图:信创不应再造一座云孤岛
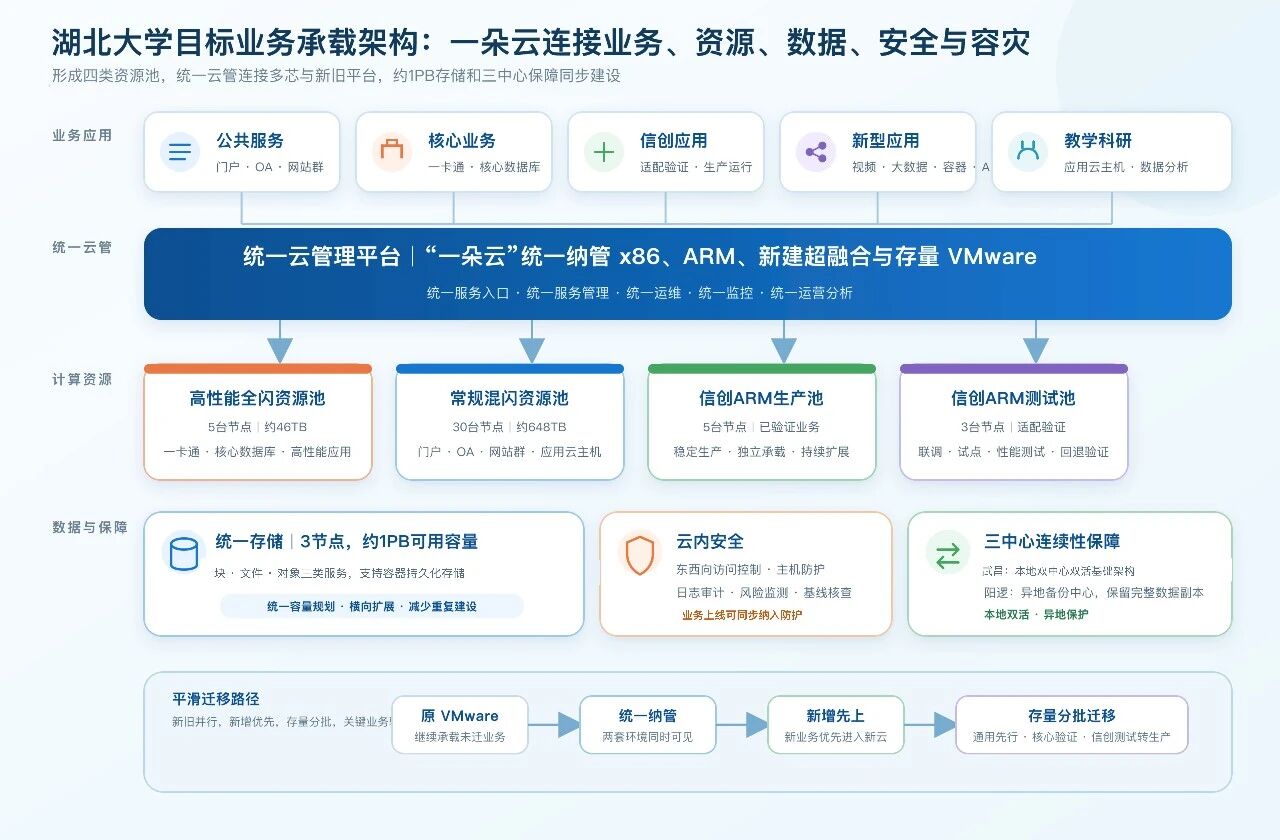
湖北大学没有将此次升级视为简单的平台替换,而是以业务需求为导向重新绘制蓝图,统一规划计算、存储、安全、容灾与迁移等能力建设,在预留平滑过渡空间的同时,避免信创平台成为新的技术孤岛,让信创资源真正融入校园云。具体做法如下:
1. 先按业务分层,再规划资源池
将学校云平台规模扩容至超过80台服务器节点,打造四类计算资源池:高性能全闪、常规混闪、信创ARM生产、信创ARM测试。其中,全闪承载一卡通、核心数据库等高性能业务;混闪承载门户、OA、网站群等通用应用;ARM测试用于信创适配、联调和性能验证,通过后再进入ARM生产。该分层使资源更匹配业务需求,也让信创迁移从集中切换转为“先验证、再试点、后生产”的渐进过程。
2. 用“一朵云”连接多芯架构和新旧平台
上述四类资源池并非独立建设,学校通过统一云管理平台,将x86与ARM、原有VMware环境与新建超融合平台统一纳管,逐步集中管理服务入口、资源交付、监控告警、安全策略和运营分析。如此一来,业务部门可通过统一入口申请资源和服务,信息中心也无需维护孤立信创平台,而是将其纳入校园云整体运营。
3. 在算力之外,同步建设全校统一数据底座
面向视频、图片、共享文件、大数据、容器和AI等场景,学校同步规划建设独立的3节点统一存储资源池,可用容量约1PB。通过统一存储架构提供块、文件、对象三类存储服务,配置NVMe闪存硬盘+HDD机械硬盘混合模式,性能均衡,并支持容器持久化存储。新业务无需按数据类型重复建设存储,平台也从传统虚拟机承载环境升级为支撑多类型教学科研和数字化应用的数据底座。让传统业务稳得住、AI创新跑得快,让全域数据充分利用、海量数据增长成本可控。
4. 安全和容灾从“外围能力”变成“业务组成部分”
学校将防火墙、日志审计、数据库安全审计、主机防护、漏洞管理和安全监测等能力与云平台统一联动,重点加强虚拟机及业务系统间的东西向访问控制,使业务上线时同步纳入安全策略、流量可视和风险监测。连续性方面,信创云数据中心与图书馆数据中心共同构建武昌校区本地双中心双活架构,关键业务按重要等级和应用能力配置双活、备份或容灾;阳逻校区承担异地备份,形成“本地双中心、异地保护”的多层保障体系。
5. 新旧平台并行,让迁移可计划、可验证
学校先建新平台,再统一纳管原有VMware环境。过渡期内,旧平台继续承载未迁移系统,新平台优先接收新增业务和已完成适配的应用,存量系统按重要性、依赖关系和停机窗口分批迁移。门户、网站群等通用应用优先迁移;一卡通、核心数据库等关键业务完成兼容性、性能和数据一致性验证后再切换;信创应用先在ARM测试资源池验证,成熟后进入生产,并保留必要回退能力。
由此,“建设新平台、纳管旧环境、承接新增业务、迁移存量系统、持续统一运营”形成一条可计划、可验证、可回退的演进路径。
建设效果:变化的不只是容量 更是业务运行方式
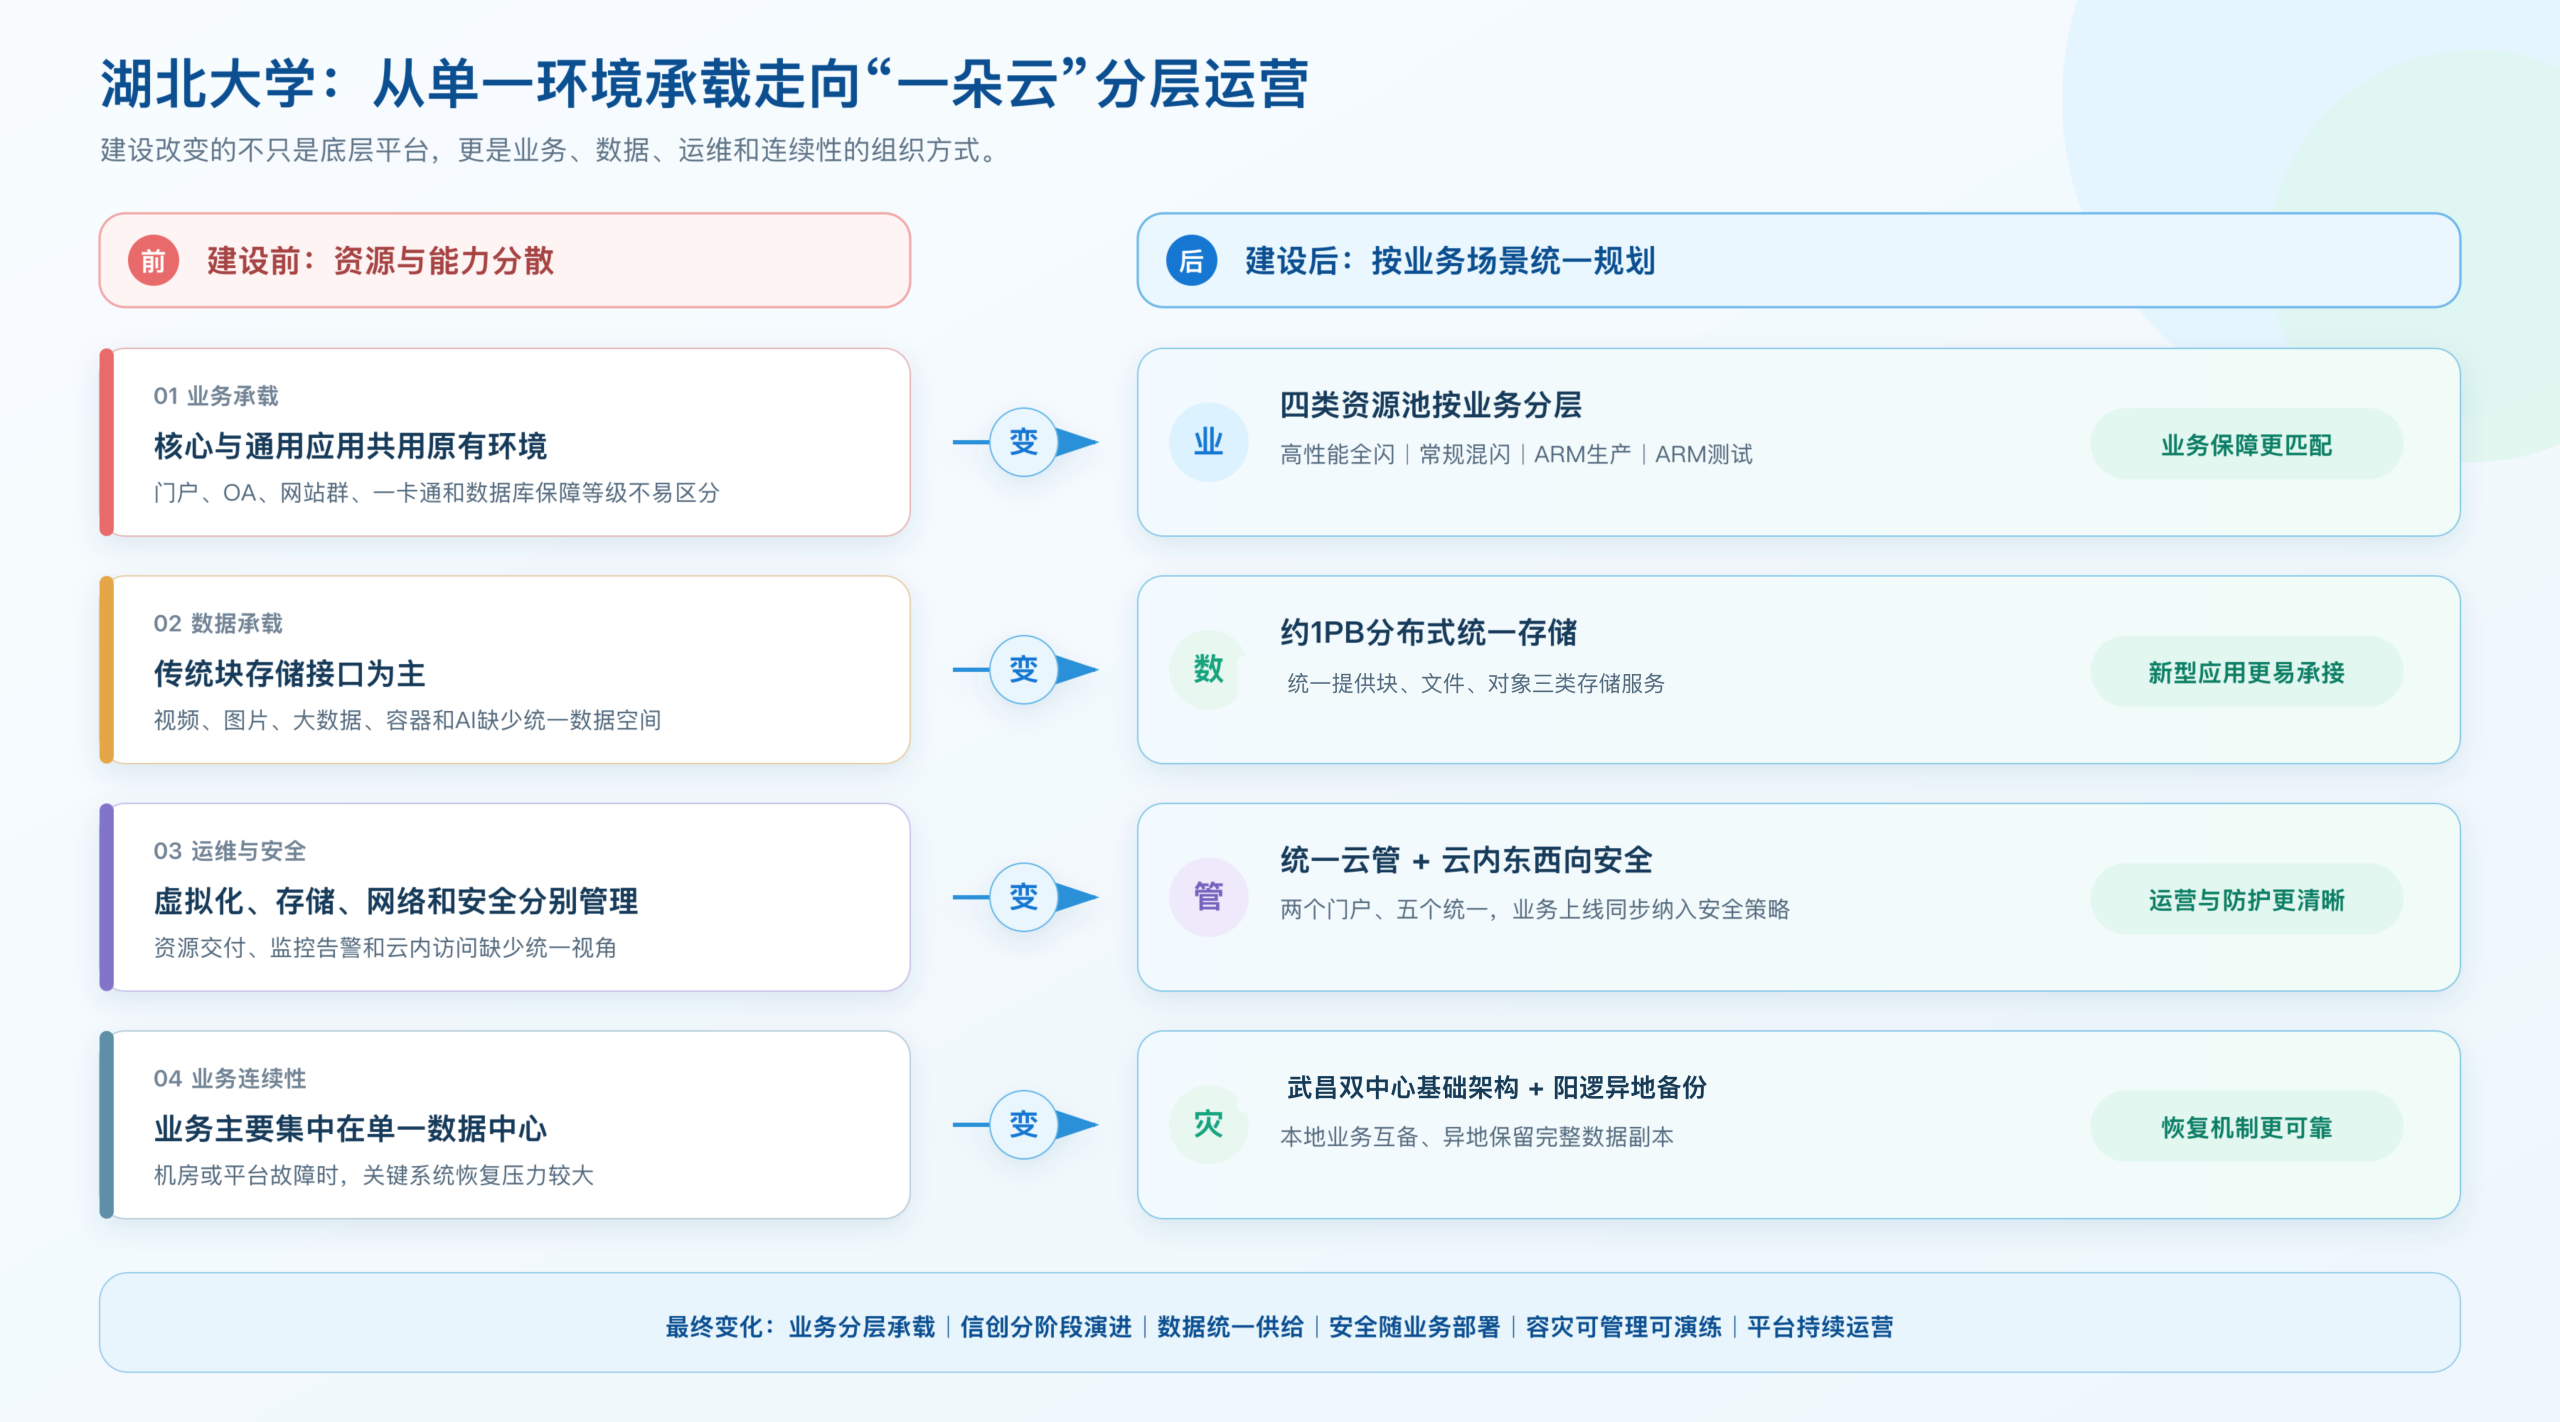
此次升级的价值不止于增加节点和容量,更在于同步改变业务承载、信创适配、数据服务、安全防护、灾备恢复和运维方式。
业务承载从核心与通用混跑转向按等级差异化保障,一卡通、核心数据库进入高性能全闪资源池,门户、OA、网站群和应用云主机进入常规混闪资源池,分别匹配性能、容量与保护策略;
信创适配从独立建设转向“一云多芯”协同,x86、ARM、新建平台和存量环境统一纳管,减少多套入口与重复运维;
数据服务从单一块存储转向多类型统一承载,统一存储提供块、文件、对象服务及容器持久化存储,支撑视频、图片、共享文件、大数据、容器及未来AI场景,统一承载各类业务、统一治理全域数据、统一存储任意规模数据。
安全防护从边界防护为主转向云内东西向协同,安全能力与云平台联动,业务上线同步纳入主机防护、流量可视、访问控制、日志审计和风险监测;
灾备恢复从单中心承载转向本地双中心与异地保护,武昌两大数据中心构建双活基础架构,关键业务按等级选择双活或容灾,长江新区校区则保留异地副本,形成分层保护恢复机制;
运维方式从维护多套设备转向统一云服务运营,资源申请、交付、监控、容量、安全和灾备逐步统一管理,信息中心得以从设备维护转向面向院系的服务运营。
2025年,全国信息技术标准化技术委员会教育技术分技术委员会公布“2025年CELTSC标准应用优秀案例”评选结果。湖北大学申报的《“云、网、安”三位一体,信创赋能高校数据中心建设与应用》案例成功入选,成为教育信创的行业典型案例。
对广大高校同行而言,真正值得借鉴的,不单单是具体的节点数量或产品参数,更是一套信创升级的关键环节与推进顺序:业务分层、信创验证、统一纳管、安全与容灾同步建设,以及存量系统的可回退迁移。只有将这些环节串联成完整路径,信创改造才能转化为支撑教学、科研和管理持续演进的校园云底座。
教育信创“开箱即用”
面向教育行业主流应用,深信服推出“开箱即用”计划,以统一技术标准整合国产芯片、操作系统、数据库、中间件及主流行业应用等信创全栈,通过全链路预适配打造“交钥匙”解决方案,全面破解教育行业信创升级的碎片化兼容难题。实现从底层算力到上层业务系统实现一站式贯通,既终结多厂商拼凑导致的重复采购与技术选型困境,又以“开箱即用”的标准化交付大幅降低信创升级门槛,为教育信创升级提供加速度。
关于我们
扫码获取一对一服务